


 Clause de non-responsabilité des affiliés
Il existe plusieurs méthodes pour trouver des profils de réseaux sociaux et des comptes en ligne associés à une adresse e-mail précise : outils gratuits sans inscription, services de recherche inversée et techniques OSINT professionnelles. Elles sont toutes répertoriées dans notre guide et classées selon leur taux de réussite et l’effort nécessaire. Des garde-fous juridiques et des réserves sur l’exactitude sont inclus tout au long de l’article.
Pourquoi les adresses e-mail sont-elles si facilement traçables ?
Une adresse e-mail fait partie des rares identifiants que la plupart des gens réutilisent régulièrement dans toute leur vie en ligne. Inscriptions sur les réseaux sociaux, profils de rencontres, comptes de forums, plateformes d’achat, services de jeux : la majorité ont été créés avec la même adresse que la personne utilise encore aujourd’hui.
Cette constance constitue la base de la recherche inversée d’adresse e-mail en tant que technique d’investigation. Quand une personne crée un compte avec une adresse e-mail, elle établit un lien. Beaucoup de ces liens peuvent être découverts publiquement. L’objectif de ce guide est d’en faire ressortir autant que possible grâce à une approche par couches, en commençant par des méthodes gratuites et passives, puis en passant à des outils plus approfondis si nécessaire.
À qui s’adresse ce guide :
- aux personnes qui vérifient l’identité de quelqu’un rencontré en ligne, par exemple sur un site de rencontres, une marketplace ou une plateforme freelance ;
- aux enquêteurs et journalistes qui mènent des recherches OSINT sur une personne d’intérêt ;
- aux chercheurs en sécurité qui cartographient l’empreinte numérique d’une cible dans le cadre d’interventions autorisées ;
- à toute personne qui a reçu un e-mail suspect et souhaite évaluer la légitimité de l’expéditeur.
Trouvez des informations avec la recherche par e-mail dès maintenant
Avertissement : Cet article est fourni à titre informatif uniquement. Toutes les méthodes décrites utilisent des données accessibles publiquement ou des réponses de serveur qui ne nécessitent aucun accès à un compte. Utilisez les informations trouvées de manière responsable et légale : c’est l’usage que vous faites de ce que vous trouvez qui détermine les limites juridiques. Il ne s’agit pas d’un conseil juridique.
3 sources de données derrière toute recherche par e-mail
Avant d’utiliser une méthode, il est utile d’expliquer les mécanismes sous-jacents, car chaque méthode exploite un type différent de lien de données, et les comprendre vous aide à interpréter les résultats avec précision.
Profils indexés publiquement
Quand une personne s’inscrit sur une plateforme qui indexe publiquement les pages de profil, comme des forums, GitHub ou de nombreuses applications de rencontres par le passé, les moteurs de recherche explorent et mettent ces pages en cache.
L’adresse e-mail elle-même peut apparaître ou non sur le profil public, mais le nom d’utilisateur associé à l’adresse e-mail y figure souvent. C’est ce qu’exploitent les opérateurs de recherche comme Google ou Bing, ainsi que des outils dédiés comme Lullar.
Comportement des réponses de réinitialisation de mot de passe
Quand vous envoyez une demande « Mot de passe oublié » sur la plupart des plateformes, le serveur renvoie une réponse différente selon que l’adresse e-mail est enregistrée ou non. Une réponse du type « Nous avons envoyé un lien de réinitialisation à votre adresse e-mail » confirme que le compte existe.
Une réponse du type « aucun compte trouvé » confirme qu’il n’existe pas. Ce mécanisme ne nécessite pas que le propriétaire de l’adresse e-mail reçoive ou clique sur quoi que ce soit : la confirmation vient uniquement de la réponse du serveur à votre requête.
C’est exactement ainsi que fonctionnent les outils OSINT open source comme Holehe. Ils interrogent les points de terminaison de réinitialisation de mot de passe de plus de 120 plateformes et indiquent lesquelles confirment l’existence d’un compte.
Bases de données des agrégateurs de données
Les services payants de recherche inversée comme Social Catfish gèrent des bases de données propriétaires compilées à partir de registres publics, de flux de courtiers en données, d’anciennes explorations du web et, dans certains cas, de données précédemment compromises.
Ces bases de données ne sont pas consultables publiquement, mais elles sont accessibles via l’interface de recherche payante de l’agrégateur. Elles constituent le seul moyen de faire ressortir des comptes sur des plateformes qui n’ont ni profils publics ni comportement de réinitialisation de mot de passe prévisible, notamment la plupart des applications de rencontres.
Point clé : Aucune méthode ne permet d’accéder aux trois types de sources de données. Une recherche approfondie utilise les trois couches : données publiques indexées, via les moteurs de recherche ; confirmation par réinitialisation de mot de passe, manuelle ou via des services ; et bases de données d’agrégateurs, via un outil payant de recherche inversée. Chaque couche trouve des éléments que les autres manquent.
Méthode 1. Recherche par opérateurs Google et Bing
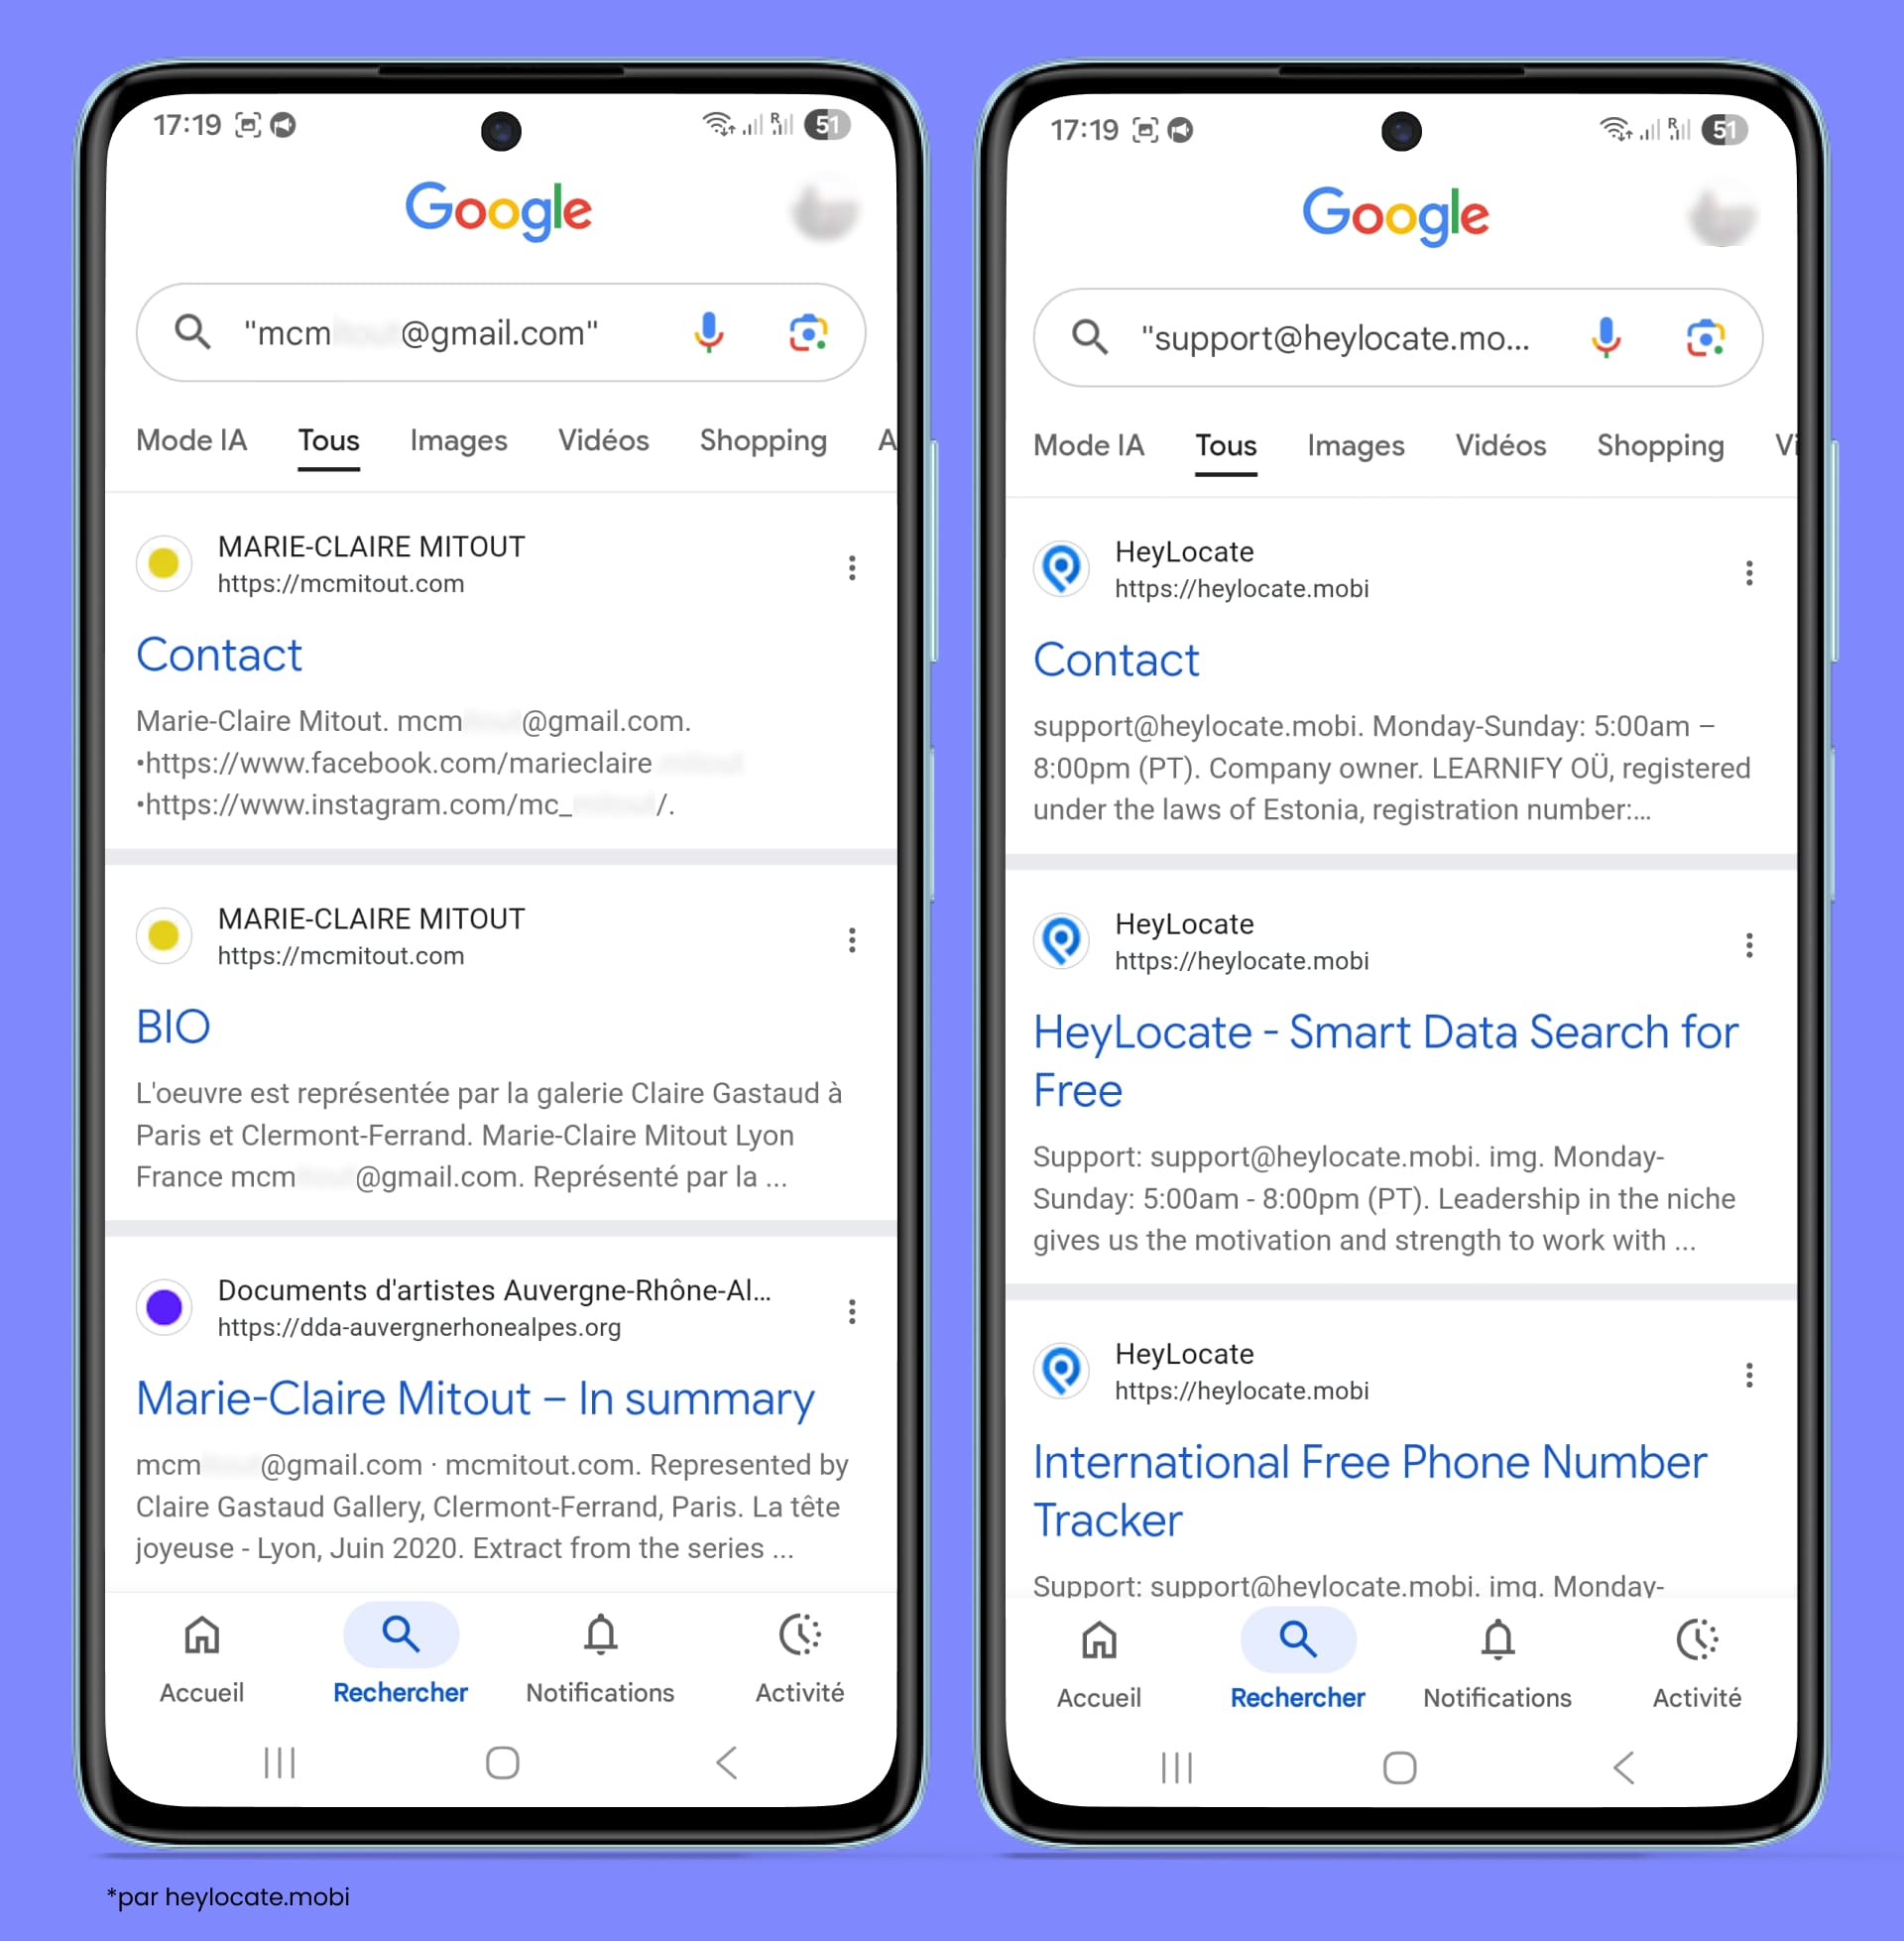
Commencez ici. Une recherche directe entre guillemets de l’adresse e-mail fait ressortir toute page indexée publiquement où cette adresse apparaît : publications de forums, annuaires professionnels, commits GitHub, sections de commentaires et profils publics qui affichent leur adresse de contact.
Opérateurs de recherche à utiliser
“email@domain.com”— recherche de base entre guillemets qui fait ressortir les mentions indexées de l’adresse e-mail exacte ;“email@domain.com” site:website.com— vérifie si l’adresse e-mail exacte apparaît sur des pages indexées publiquement d’un site donné.
Répétez les mêmes recherches sur Bing : son robot indexe certaines pages et certains caches que Google ne couvre pas, en particulier des contenus plus anciens et des plateformes plus petites.
⚠️ Important : Cette méthode ne trouve que les contenus indexés publiquement. Les profils privés, les plateformes fermées et tout ce qui se trouve derrière une page de connexion n’apparaîtront pas. Le taux de réussite est faible pour les personnes soucieuses de leur confidentialité.
Méthode 2. Recherche Facebook par e-mail
La plupart des grands réseaux sociaux prenaient techniquement en charge la recherche d’utilisateurs par adresse e-mail, mais les changements de politique de confidentialité intervenus depuis 2021 ont fortement limité les résultats renvoyés pour la plupart des utilisateurs.
D’après nos tests, seule la recherche par e-mail via la fonctionnalité de recherche de personnes de Facebook peut donner quelques indices. Le taux de réussite a fortement baissé depuis que Meta a restreint la découvrabilité par e-mail en réponse à l’application du RGPD. Désormais, Facebook utilise surtout la partie nom de l’adresse e-mail pour rechercher des noms d’utilisateur similaires.
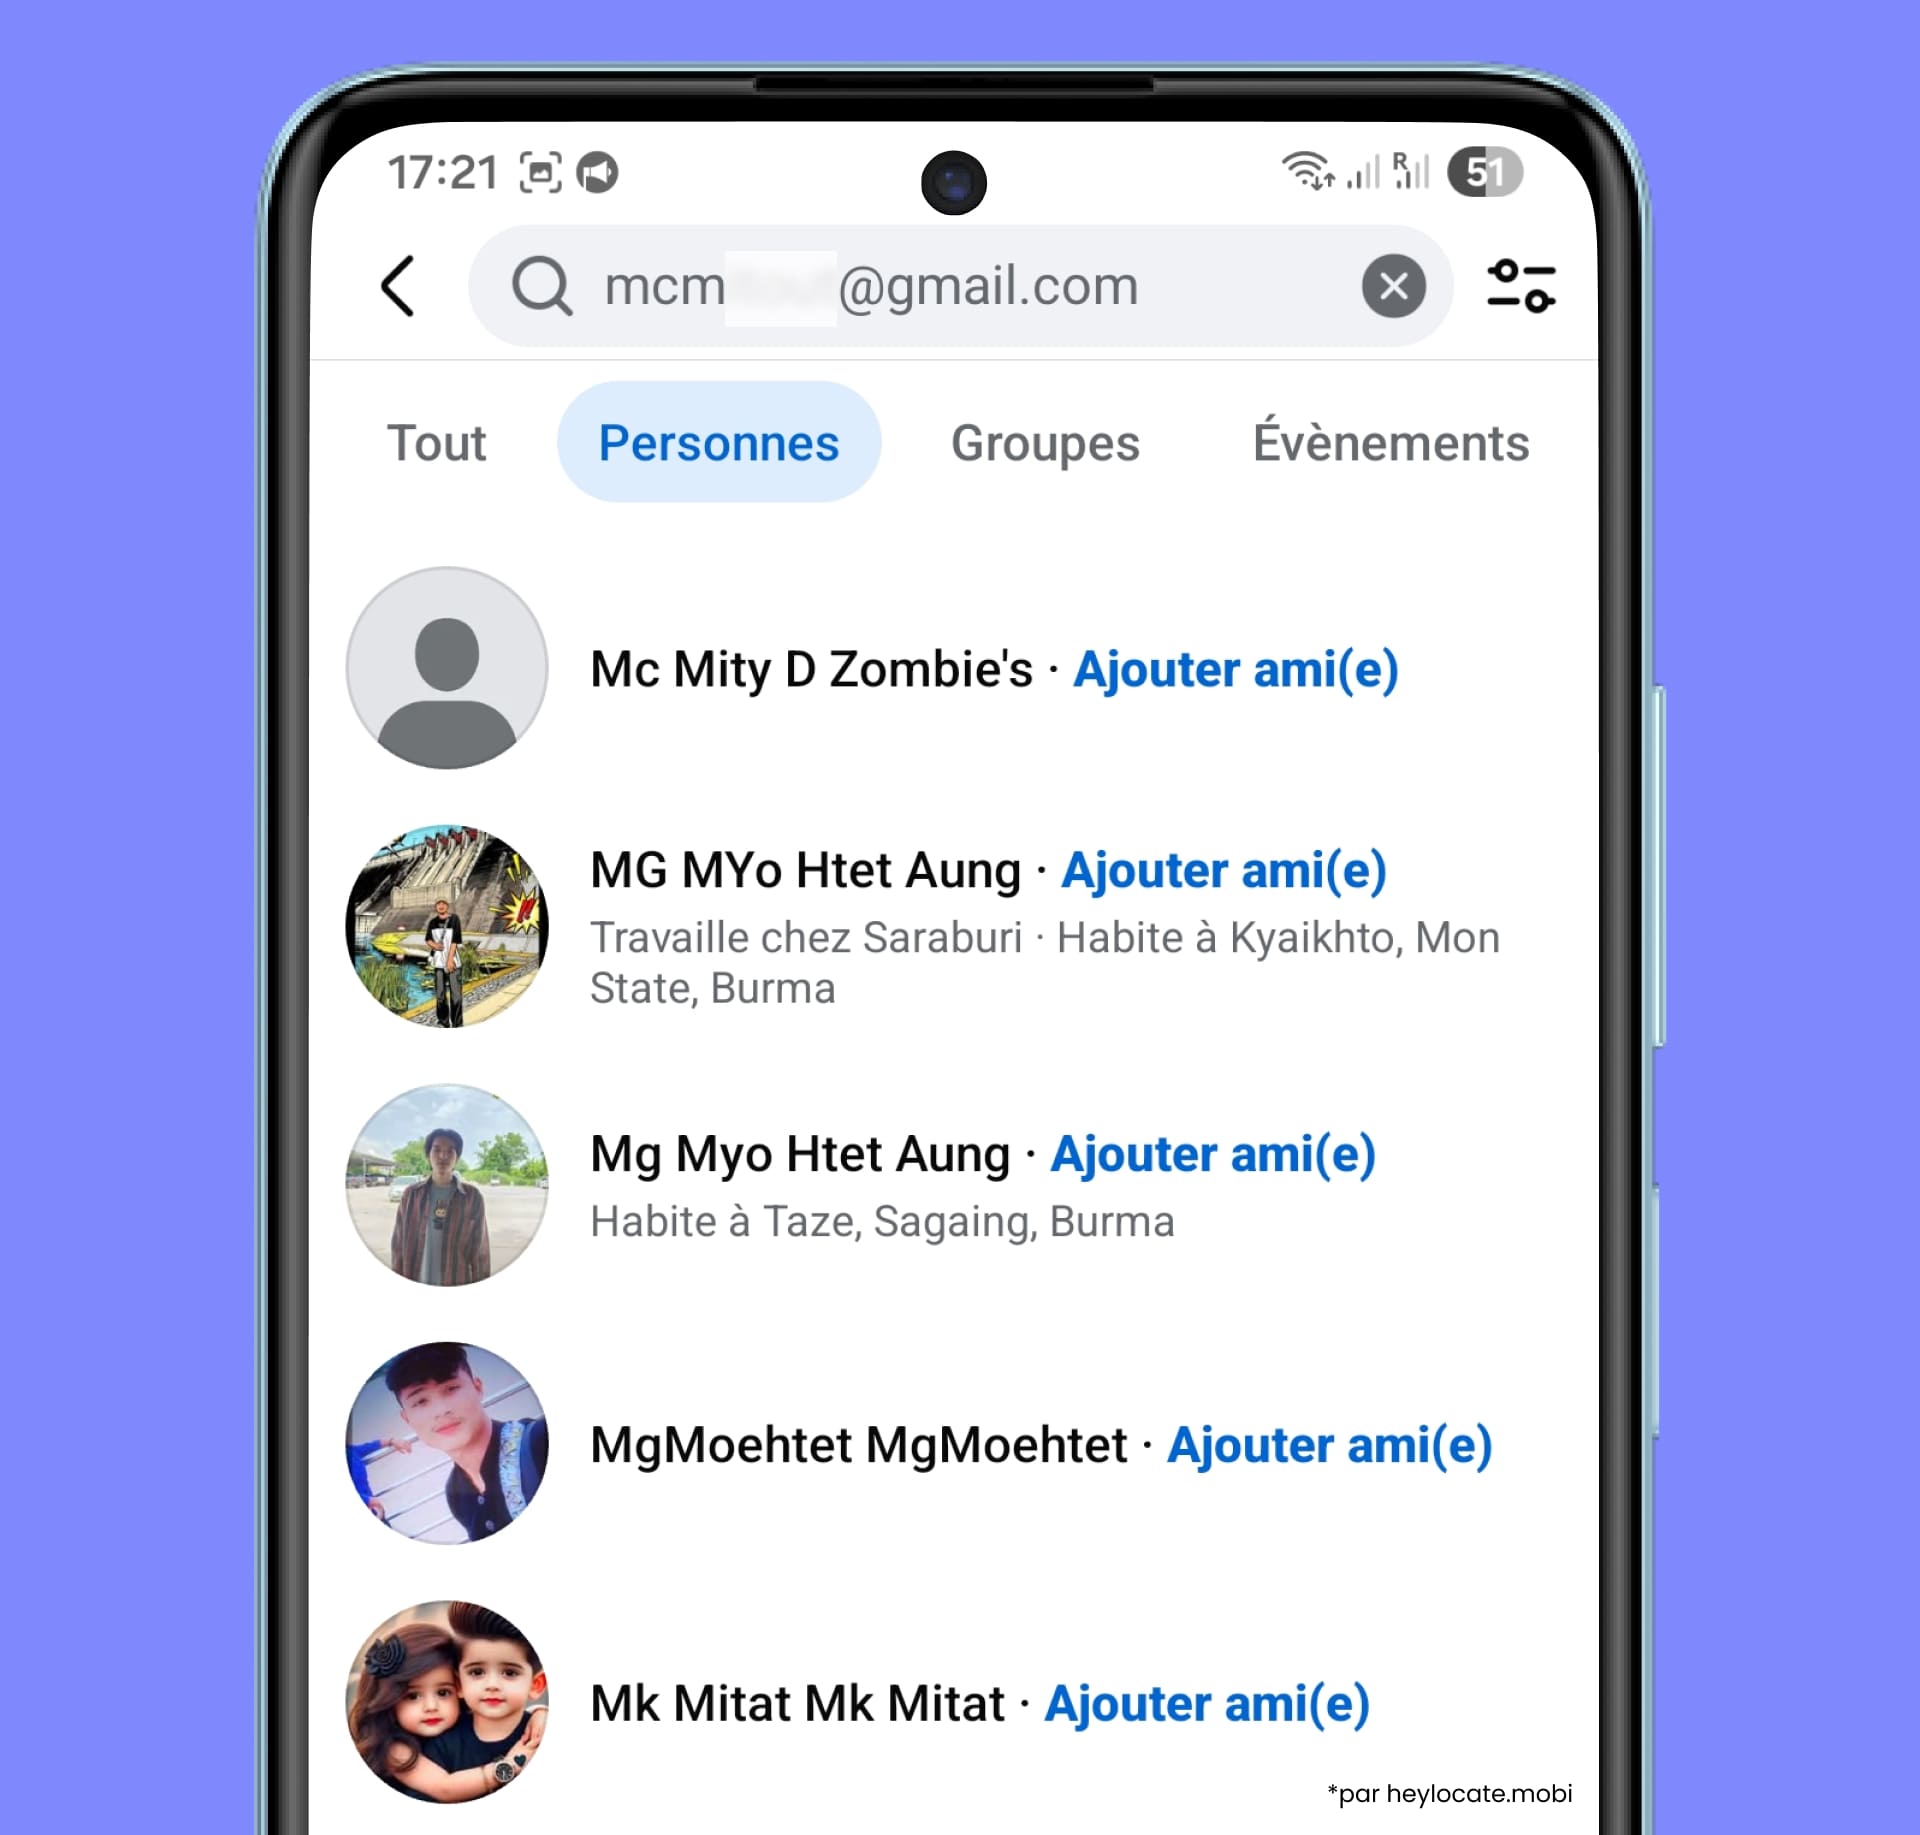
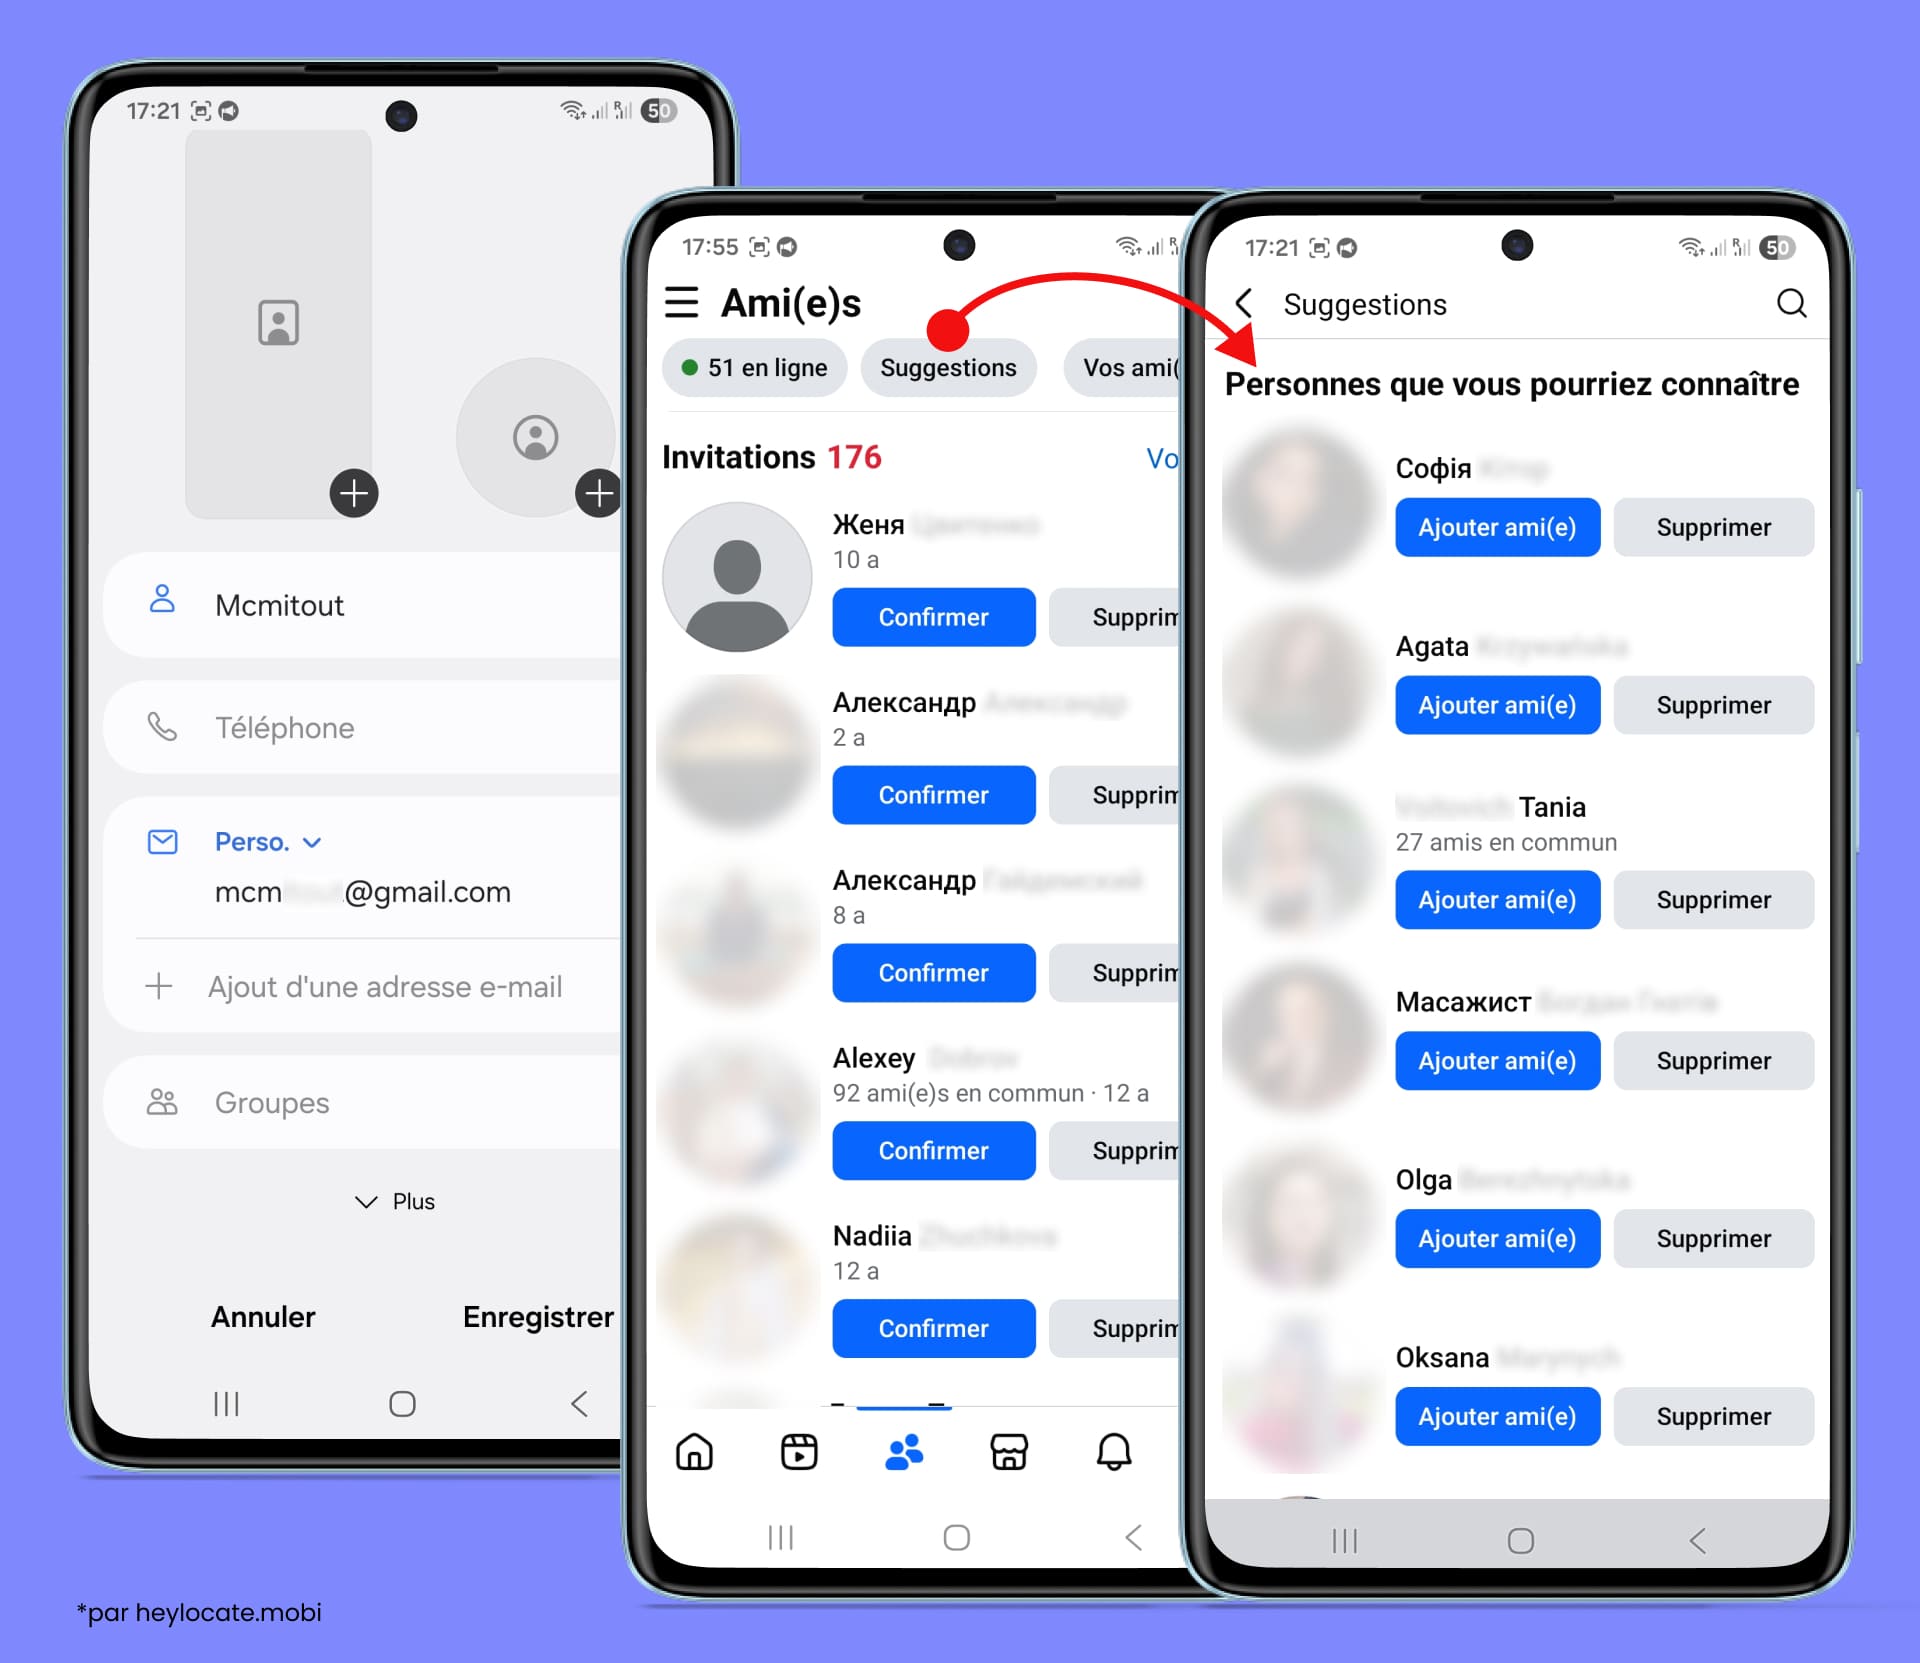
Cependant, la méthode de synchronisation des contacts Messenger contourne les paramètres de confidentialité en exploitant la manière dont Facebook associe les contacts aux comptes. Voici comment l’utiliser :
- Ajoutez l’adresse e-mail à la liste de contacts de votre téléphone.
- Ouvrez Messenger, allez dans Personnes et autorisez la synchronisation des contacts.
- Si Facebook peut associer cette adresse e-mail à un compte enregistré, Messenger l’affichera comme contact suggéré, que la découvrabilité par e-mail soit activée ou non dans les paramètres de confidentialité du compte.
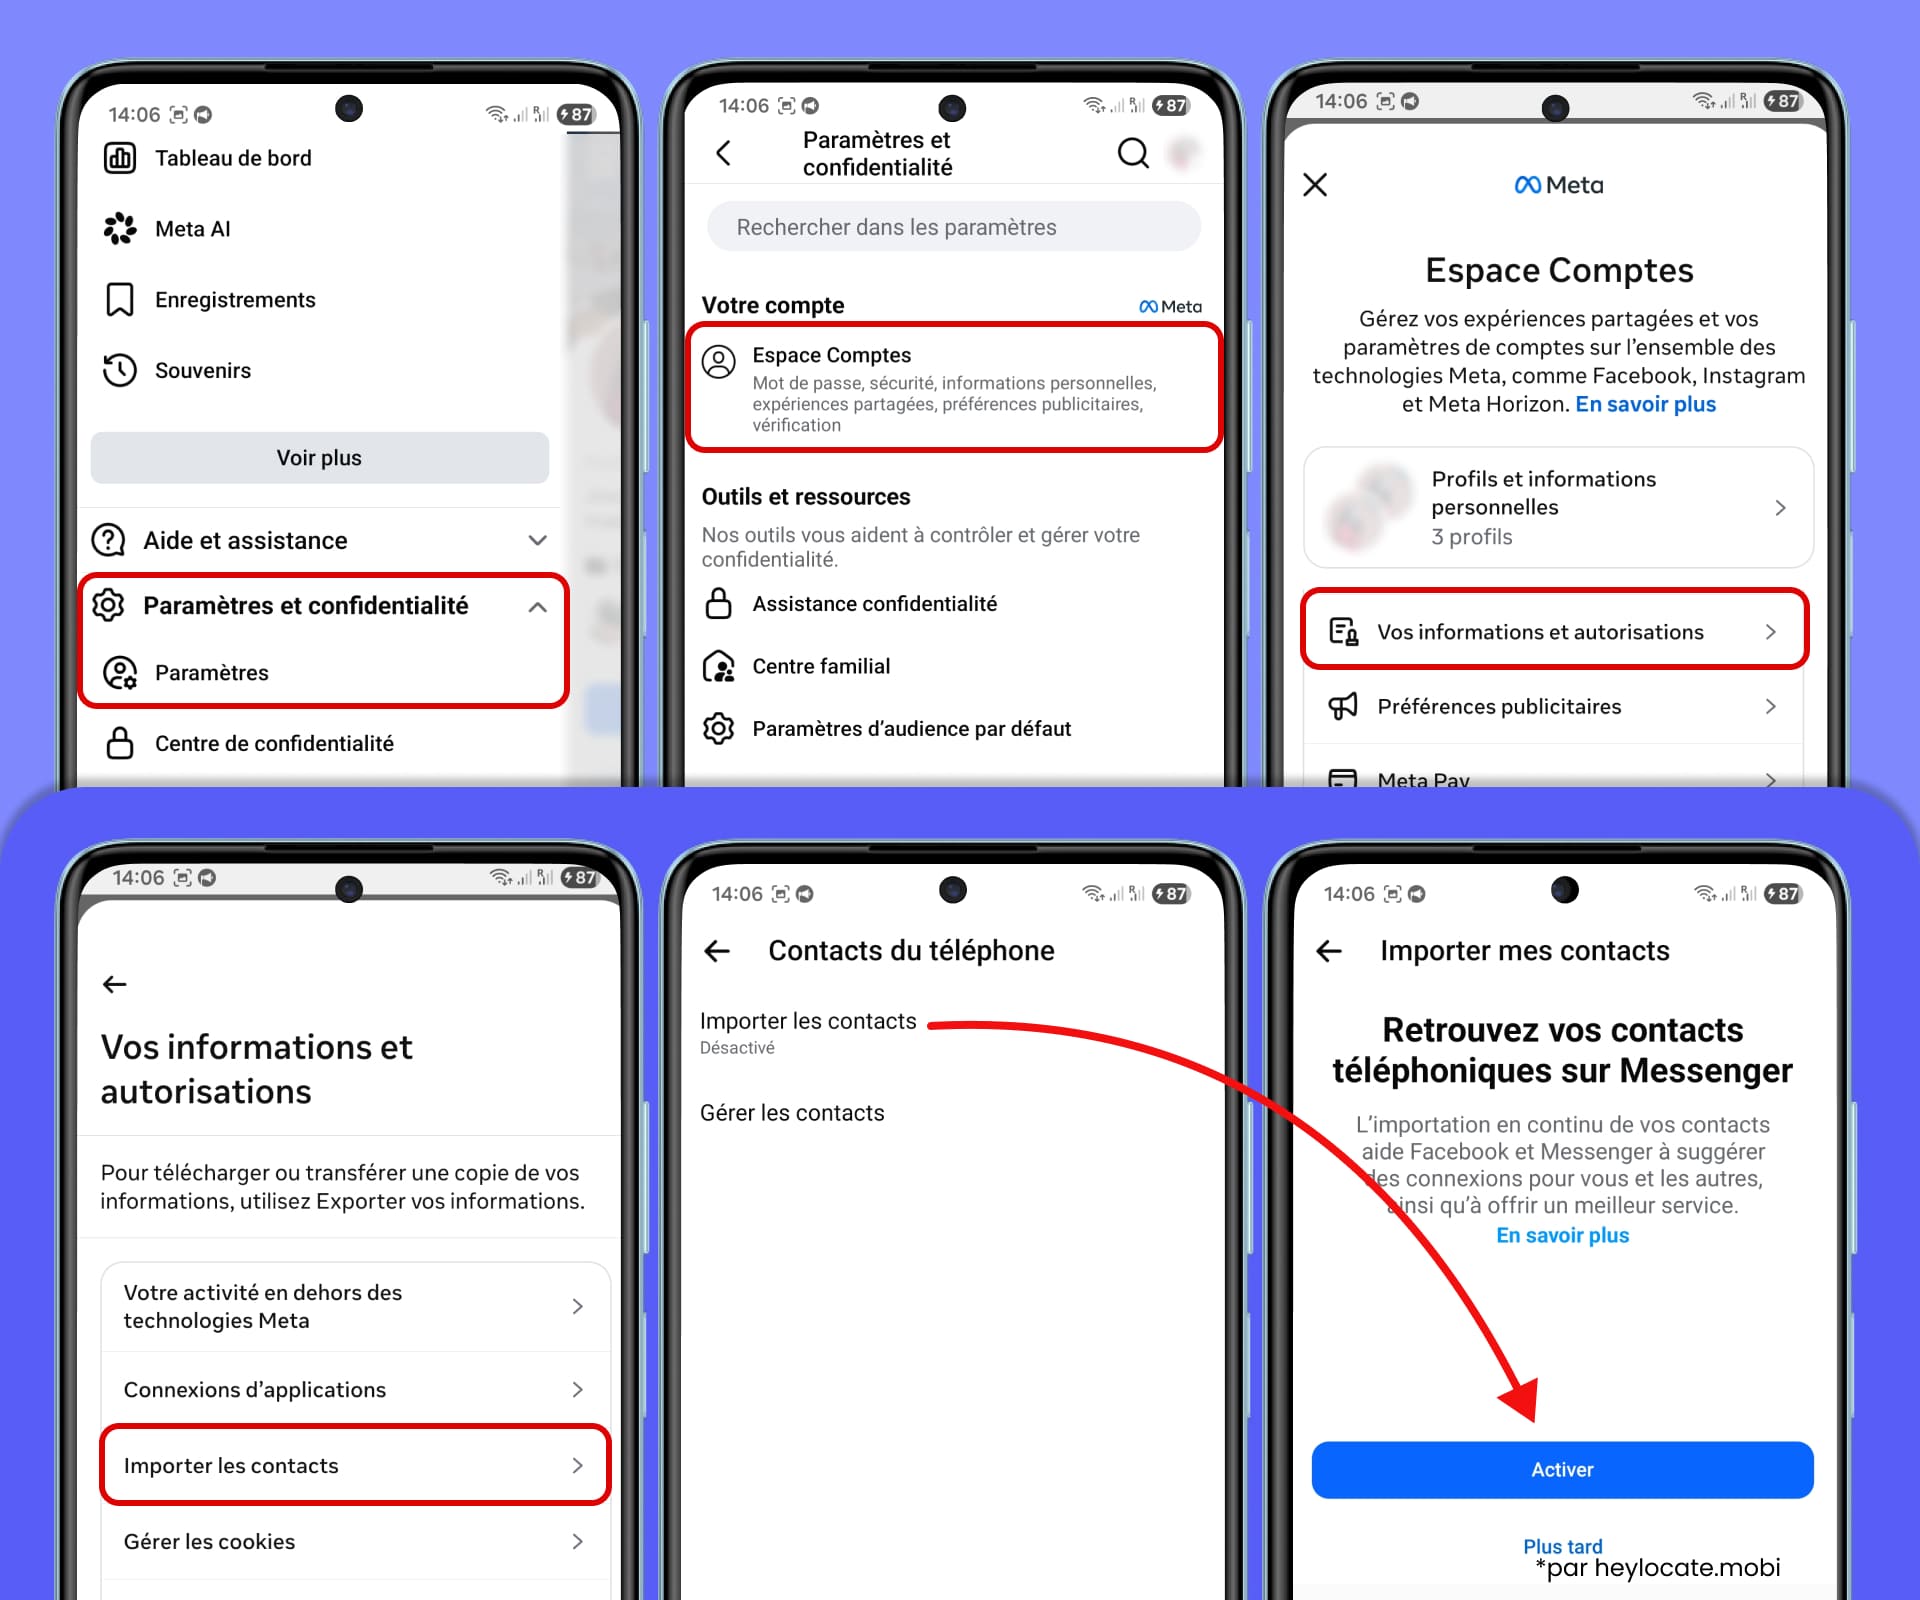
Si vous ne voyez pas de suggestions d’amis, vérifiez les paramètres de votre compte Facebook. Accédez au menu hamburger en haut à gauche > Paramètres et confidentialité > Paramètres > Espace Comptes > Vos informations et autorisations > Importer les contacts > sélectionnez le profil Messenger et activez l’importation des contacts du téléphone.
Cette méthode fonctionne parce que la correspondance s’effectue côté serveur pendant la synchronisation des contacts, via un chemin de confidentialité différent de celui de la barre de recherche publique. La limite est la même que pour toutes les méthodes Facebook : si le compte est entièrement désactivé ou si l’utilisateur s’est inscrit avec une autre adresse e-mail, rien n’apparaîtra.
ℹ️ Remarque : Facebook modifie régulièrement le fonctionnement de la synchronisation des contacts, et cette astuce peut être partiellement limitée dans certaines régions en raison du RGPD.
Méthode 3. Outils de recherche inversée d’adresse e-mail
Il existe des outils gratuits de recherche inversée d’adresse e-mail qui effectuent le travail d’indexation à votre place. Ils recherchent simultanément dans des dizaines, voire des centaines de plateformes, et renvoient les profils correspondants. Il s’agit notamment de HeyLocate recherche gratuite d’adresse e-mail inversée, MailMeteor, Lullar.com ou WhatsMyName.app. Ils recherchent souvent à la fois l’adresse complète et le préfixe du nom d’utilisateur.

Les méthodes gratuites fonctionnent bien pour les personnes qui ont une présence en ligne publique et établie. Cependant, elles atteignent vite leurs limites lorsque la personne utilise systématiquement des paramètres de confidentialité, lorsque les comptes les plus importants se trouvent sur des plateformes de rencontres, qui n’ont pas de profils publics, ou lorsque vous avez besoin d’un rapport d’identité complet plutôt que d’une liste de noms d’utilisateur.
Les meilleurs outils de recherche inversée d’adresse e-mail peuvent nécessiter un paiement, mais ils peuvent accéder à des bases de données propriétaires compilées à partir de flux de courtiers en données, d’anciennes explorations du web et de scraping spécialisé de plateformes que les outils gratuits ne peuvent pas atteindre.
Par exemple, Social Catfish est le meilleur choix pour la détection des arnaques sentimentales, car il recherche dans plus de 300 sources. Spokeo ou BeenVerified conviennent davantage à un rapport d’identité complet avec historique d’adresses, casiers judiciaires et profils sociaux, mais uniquement pour les États-Unis.
Il existe d’autres sites permettant de rechercher des médias sociaux par adresse électronique.

Méthode 4. Recherche par nom d’utilisateur de l’adresse e-mail
La plupart des gens réutilisent le nom d’utilisateur de leur adresse e-mail, c’est-à-dire la partie avant le @, comme identifiant sur plusieurs plateformes. Cela crée un fil conducteur entre plateformes qui peut être exploité même lorsque celles-ci bloquent la recherche directe par e-mail.
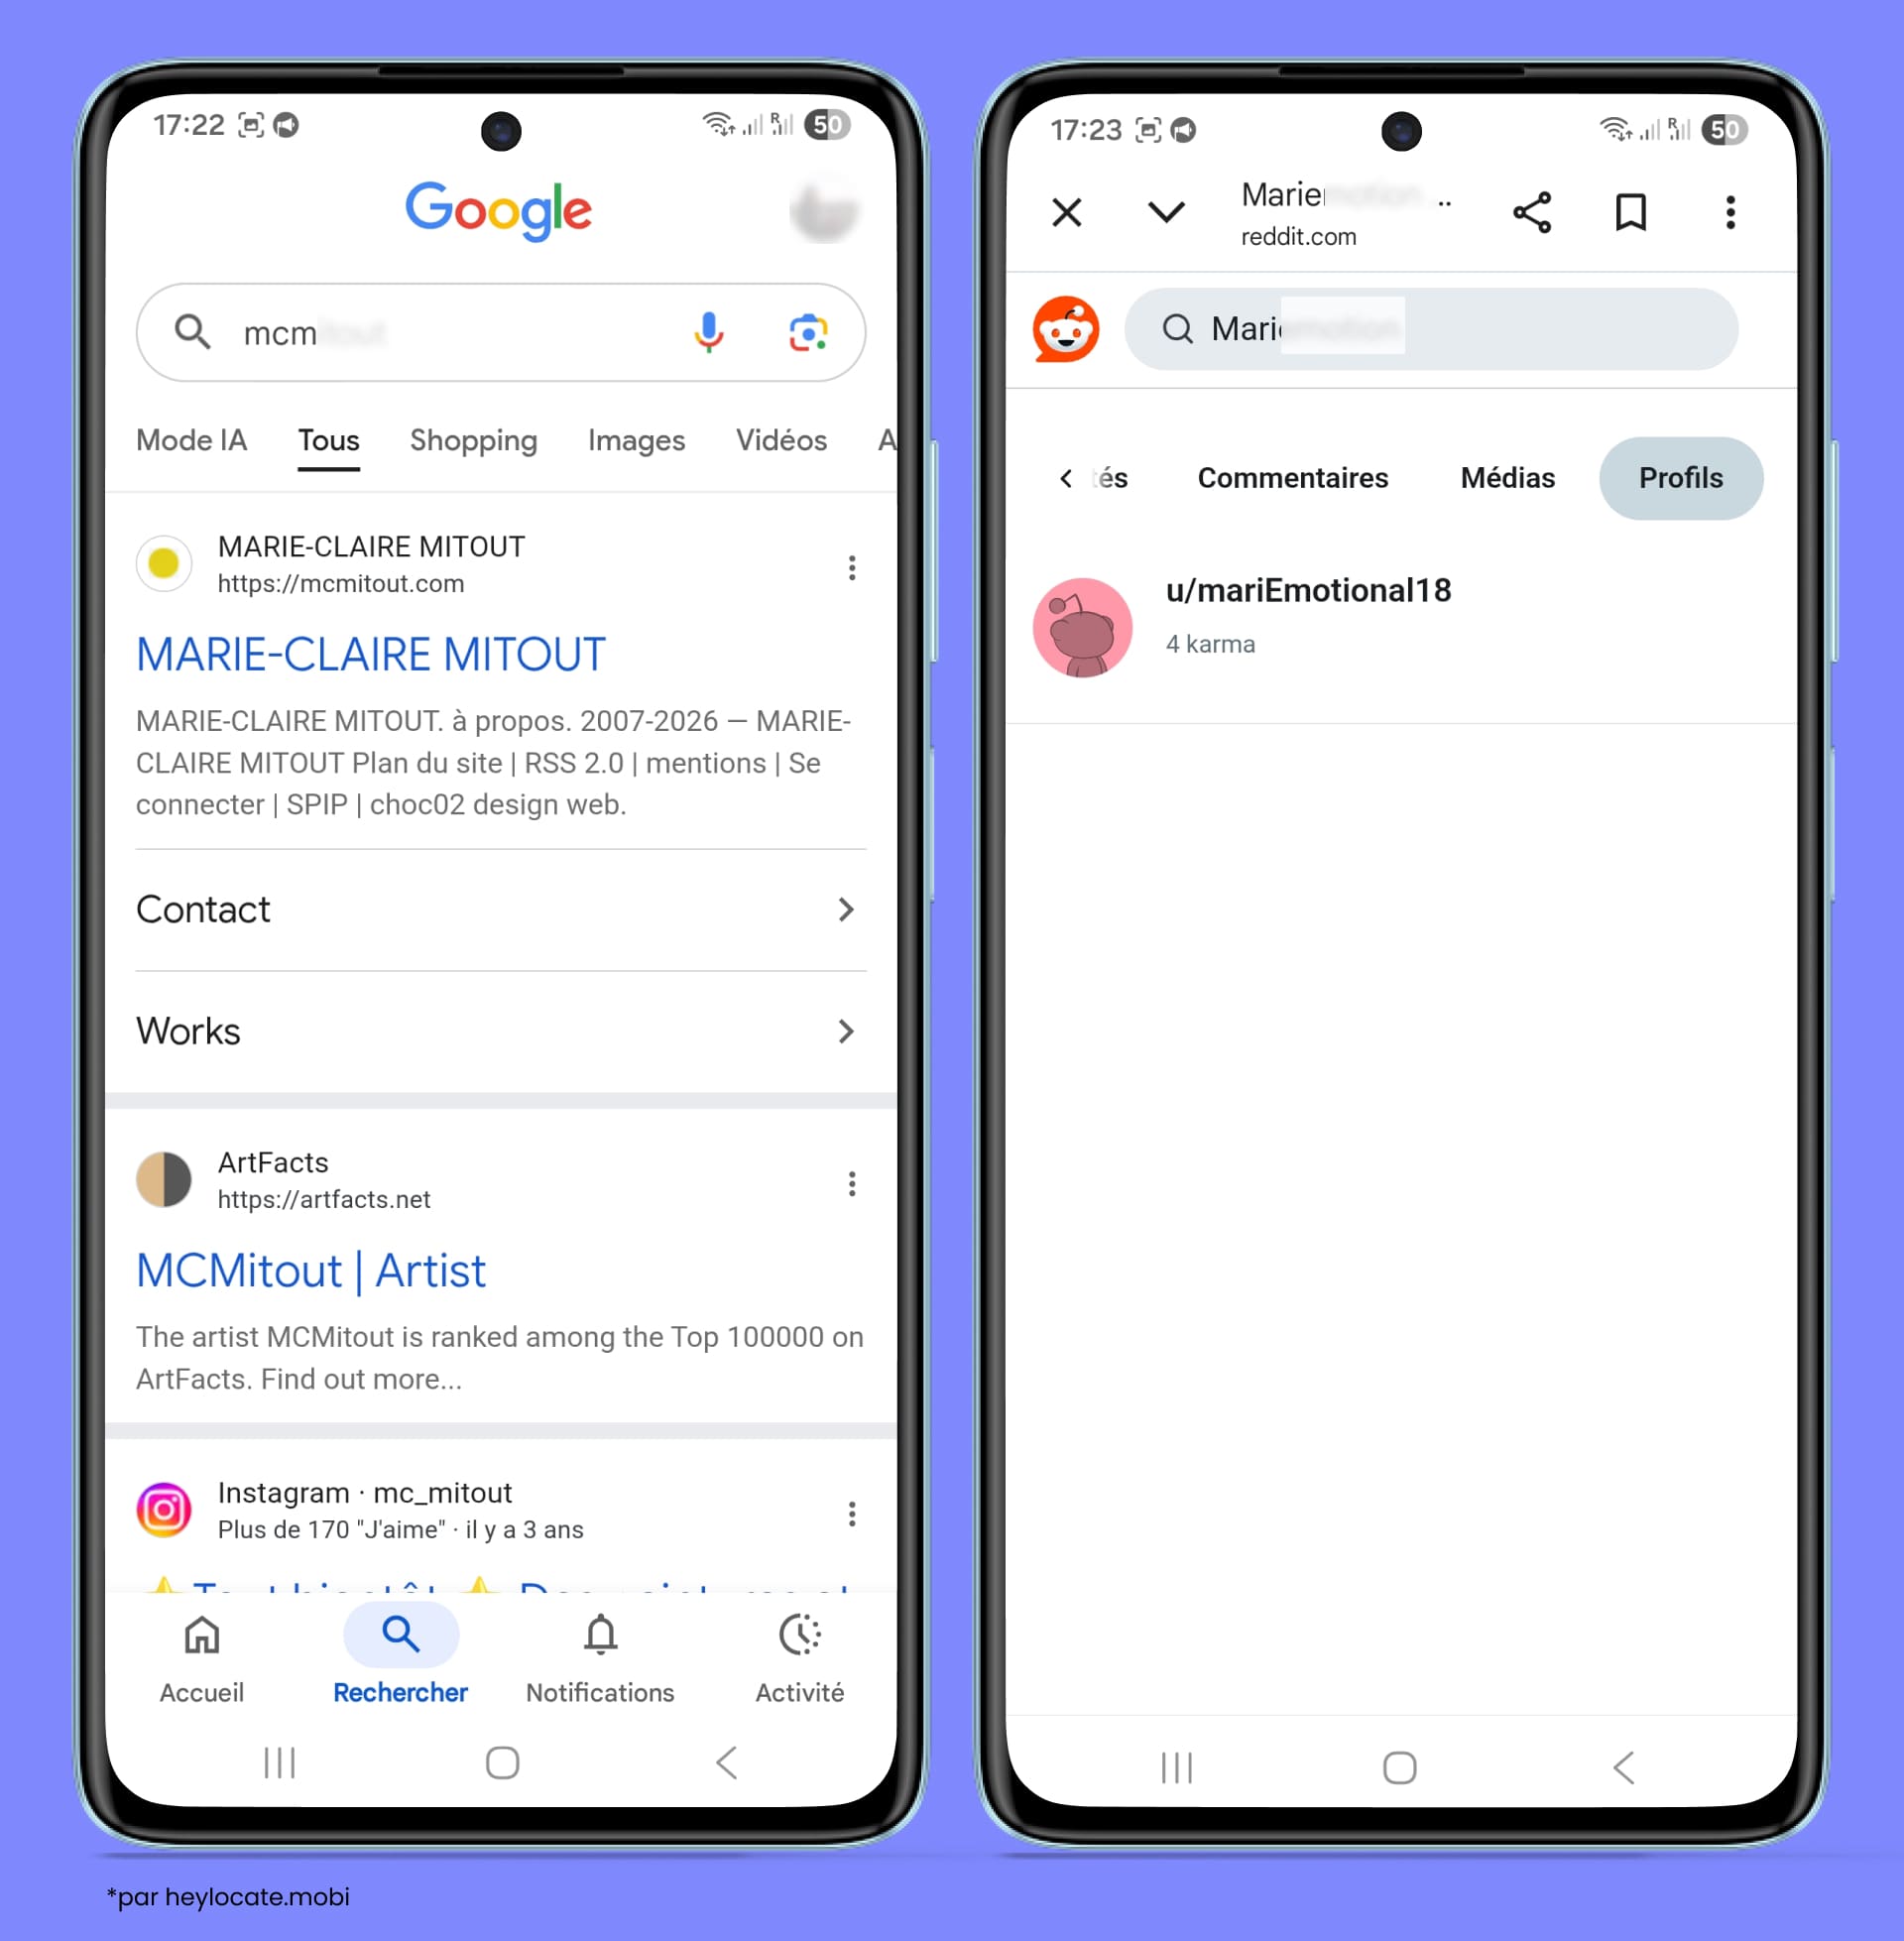
Voici comment cette méthode fonctionne :
-
Extrayez le nom d’utilisateur de l’adresse e-mail. Par exemple, à partir de jean.martin87@gmail.com, le nom d’utilisateur à vérifier est jean.martin87.
-
Recherchez ce nom d’utilisateur sur des plateformes publiques. Vous pouvez vérifier si le même identifiant apparaît sur des réseaux sociaux, forums, communautés de développeurs, marketplaces ou sites de partage de contenus.
Cela peut se faire manuellement via des moteurs de recherche et les recherches internes des plateformes, ou avec des outils de vérification de noms d’utilisateur comme WhatsMyName, Sherlock, Maigret ou des services similaires. -
Essayez les variantes courantes du nom d’utilisateur. Les personnes peuvent modifier légèrement le même identifiant d’une plateforme à l’autre. Par exemple, vérifiez les versions sans points, avec des points remplacés par des underscores, ou avec des chiffres ajoutés ou supprimés : jean.martin87, jeanmartin87, jean_martin87, jmartin87.
-
Utilisez la recherche entre guillemets pour les correspondances exactes. Recherchez le nom d’utilisateur entre guillemets afin de trouver des mentions publiques exactes dans des profils, publications, commentaires, forums, commits GitHub ou pages archivées.

-
Vérifiez les correspondances avant de tirer des conclusions. Un nom d’utilisateur identique ne prouve pas à lui seul qu’un compte appartient à la même personne. Examinez uniquement le contexte accessible publiquement, comme le nom affiché, l’avatar, la bio, les sites liés, la localisation ou la répétition du même nom d’utilisateur sur plusieurs plateformes.
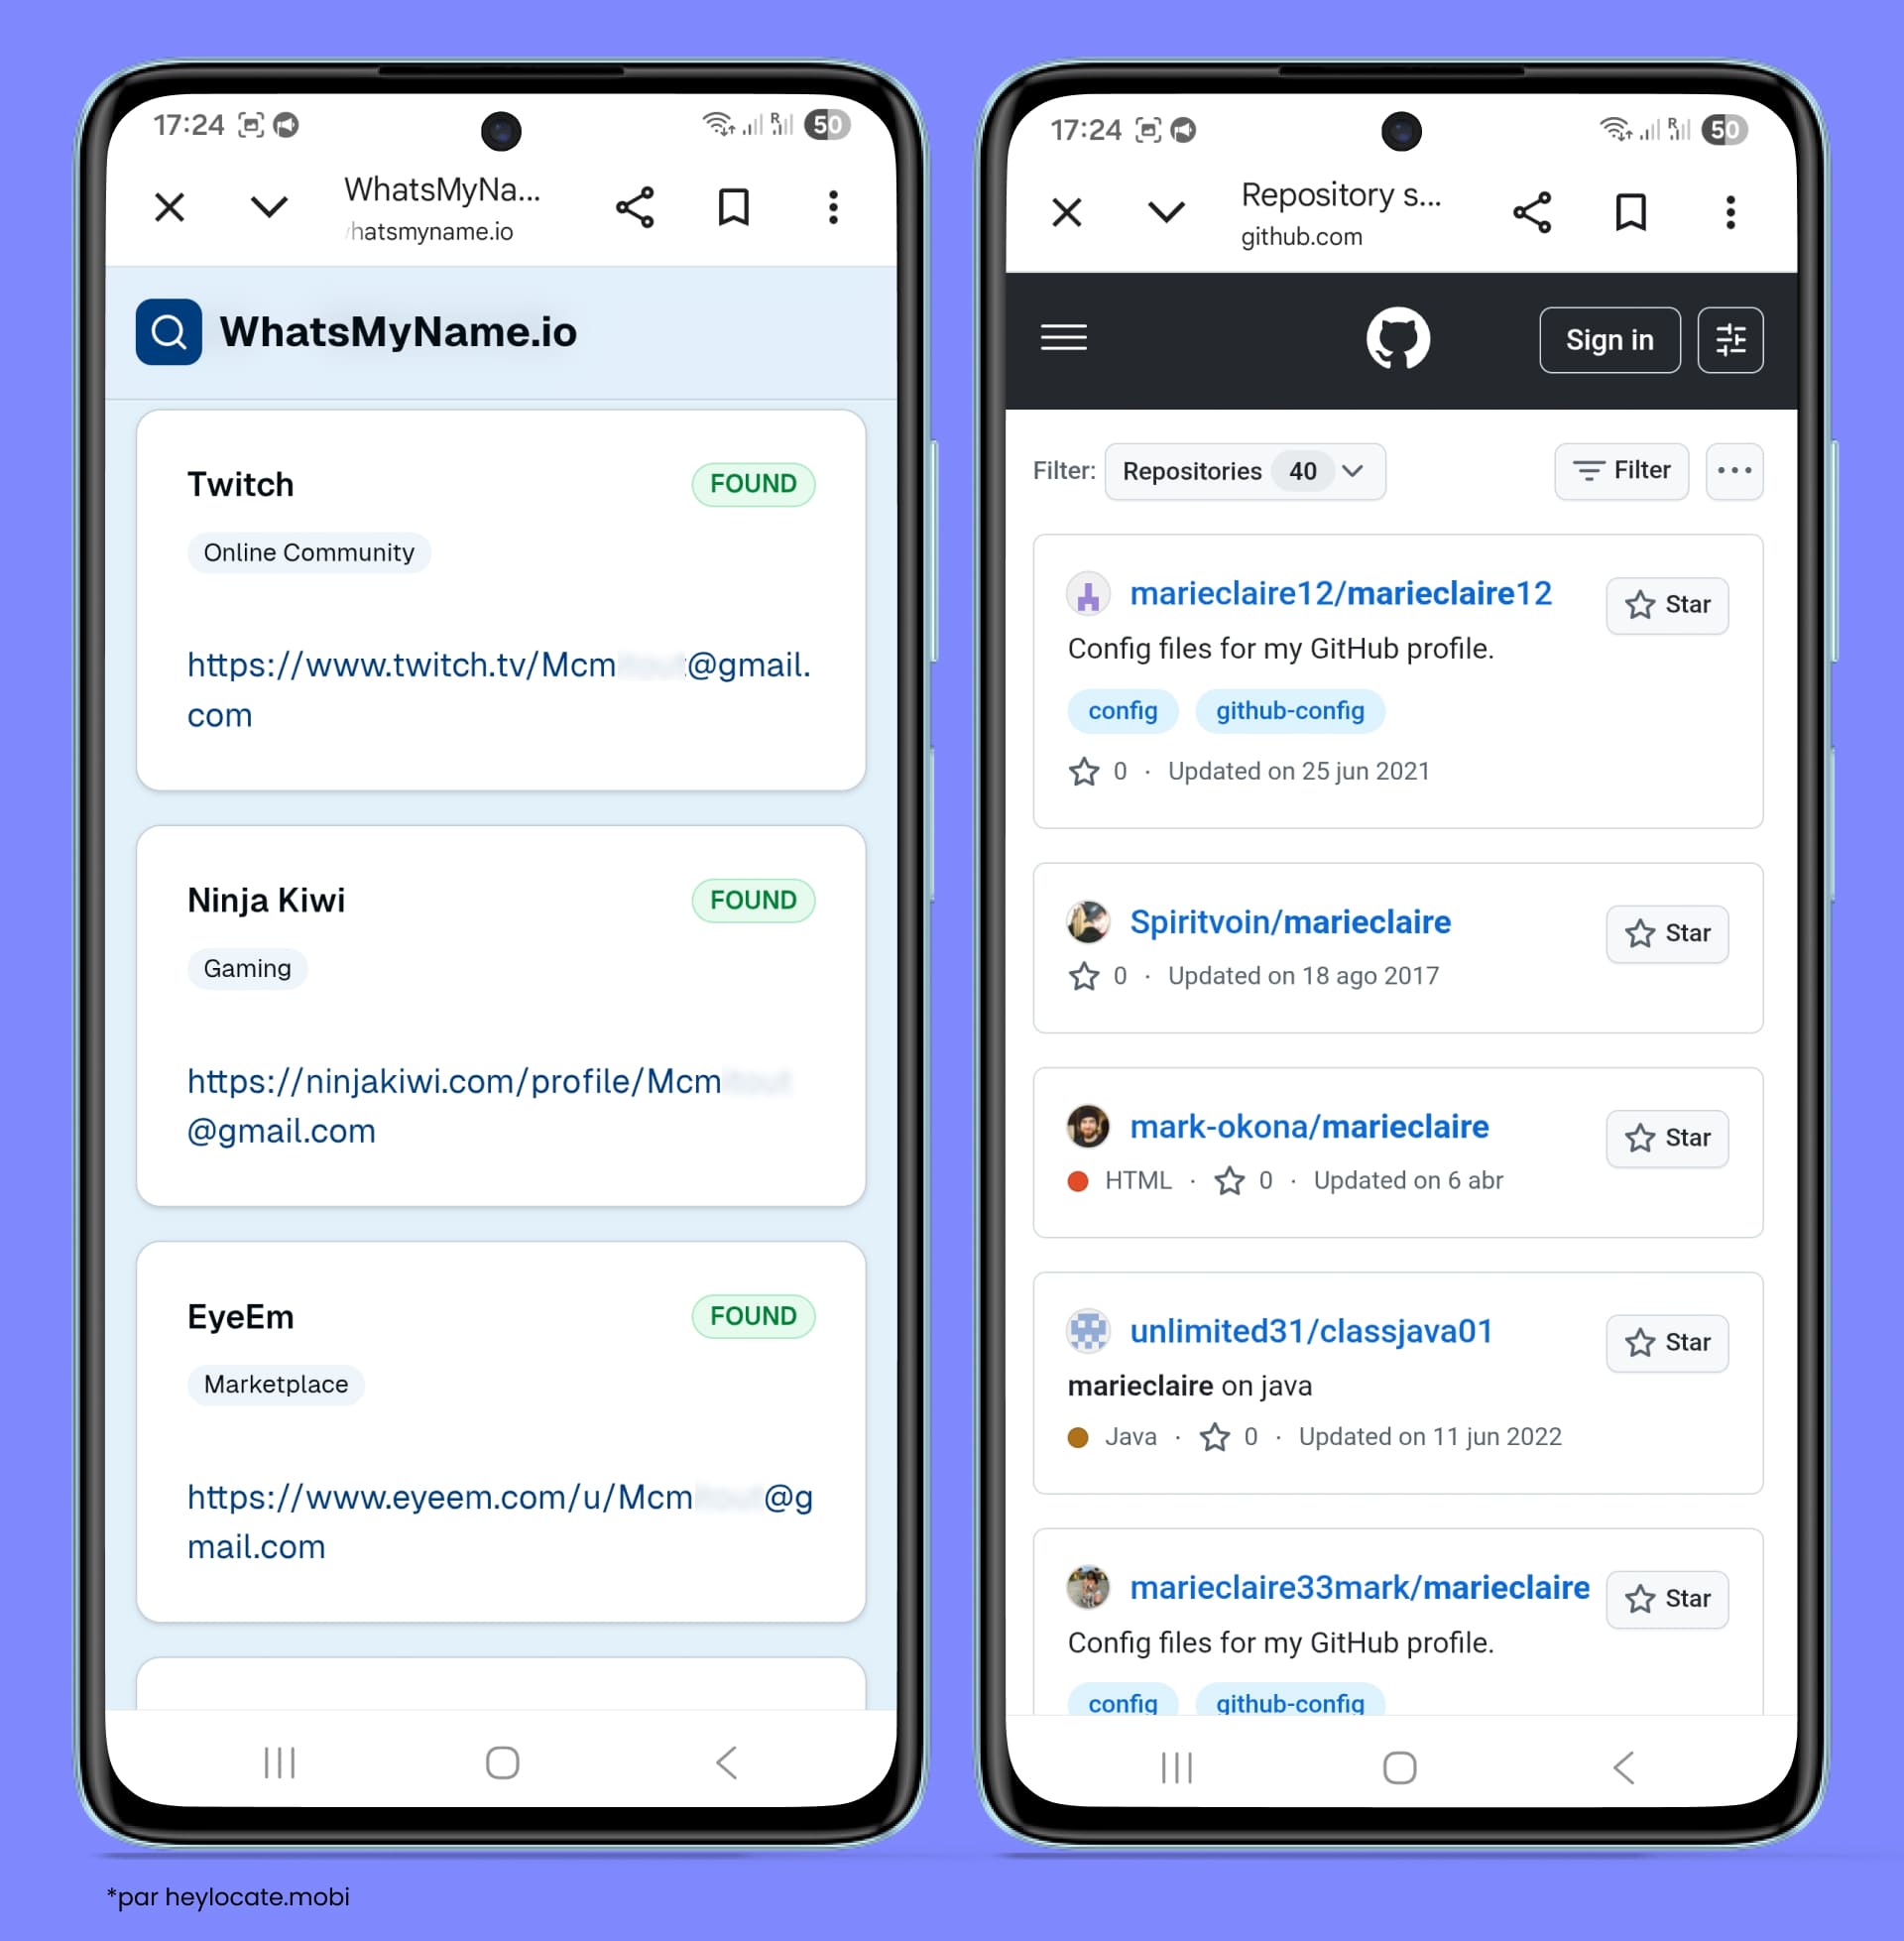
ℹ️ Remarque : Cette méthode fonctionne mieux lorsque le nom d’utilisateur de l’adresse e-mail est distinctif. Les noms d’utilisateur génériques ou les noms courants peuvent renvoyer de nombreux résultats sans rapport, donc chaque correspondance doit être traitée comme une piste plutôt que comme une information d’identité confirmée.
Pourquoi cela fonctionne si bien : Contrairement aux recherches basées sur l’e-mail, les recherches par nom d’utilisateur contournent entièrement les paramètres de confidentialité des plateformes. Une plateforme peut masquer le fait que jean.martin87@gmail.com est enregistré, tandis que la page de profil publique sur platform.com/jean.martin87 reste visible et indexée. La recherche par nom d’utilisateur d’adresse e-mail permet d’atteindre des profils que les méthodes basées sur l’e-mail ne peuvent pas trouver.
Méthode 5. Vérifier les signaux d’existence de compte
Certains sites web révèlent si une adresse e-mail est liée à un compte pendant les parcours de connexion, d’inscription ou de récupération de compte. Cela peut parfois aider à confirmer si une adresse e-mail est associée à une plateforme publique, surtout lorsque la recherche directe par e-mail ne renvoie pas de résultats utiles.
⚠️ Remarque : vous ne trouverez pas la page précise du compte de l’utilisateur, mais vous pourrez découvrir si son adresse e-mail a été utilisée sur la plateforme.
Il existe deux façons d’aborder cette méthode : manuellement, en vérifiant des plateformes une par une, ou automatiquement, en utilisant des outils OSINT qui testent plusieurs plateformes à la fois.
Pour le faire manuellement, rendez-vous sur la page « Mot de passe oublié » ou « Connexion » de n’importe quelle plateforme, saisissez l’adresse e-mail cible et observez la réponse du serveur :
- « Nous avons envoyé un lien de réinitialisation à cette adresse » ou « Consultez votre e-mail » = compte confirmé comme existant ;
- « Aucun compte trouvé avec cette adresse e-mail » ou « Nous ne reconnaissons pas cette adresse » = aucun compte ;
- « Si un compte existe, nous enverrons un e-mail » (réponse ambiguë) = la plateforme masque l’existence du compte pour des raisons de confidentialité ; résultat non concluant.
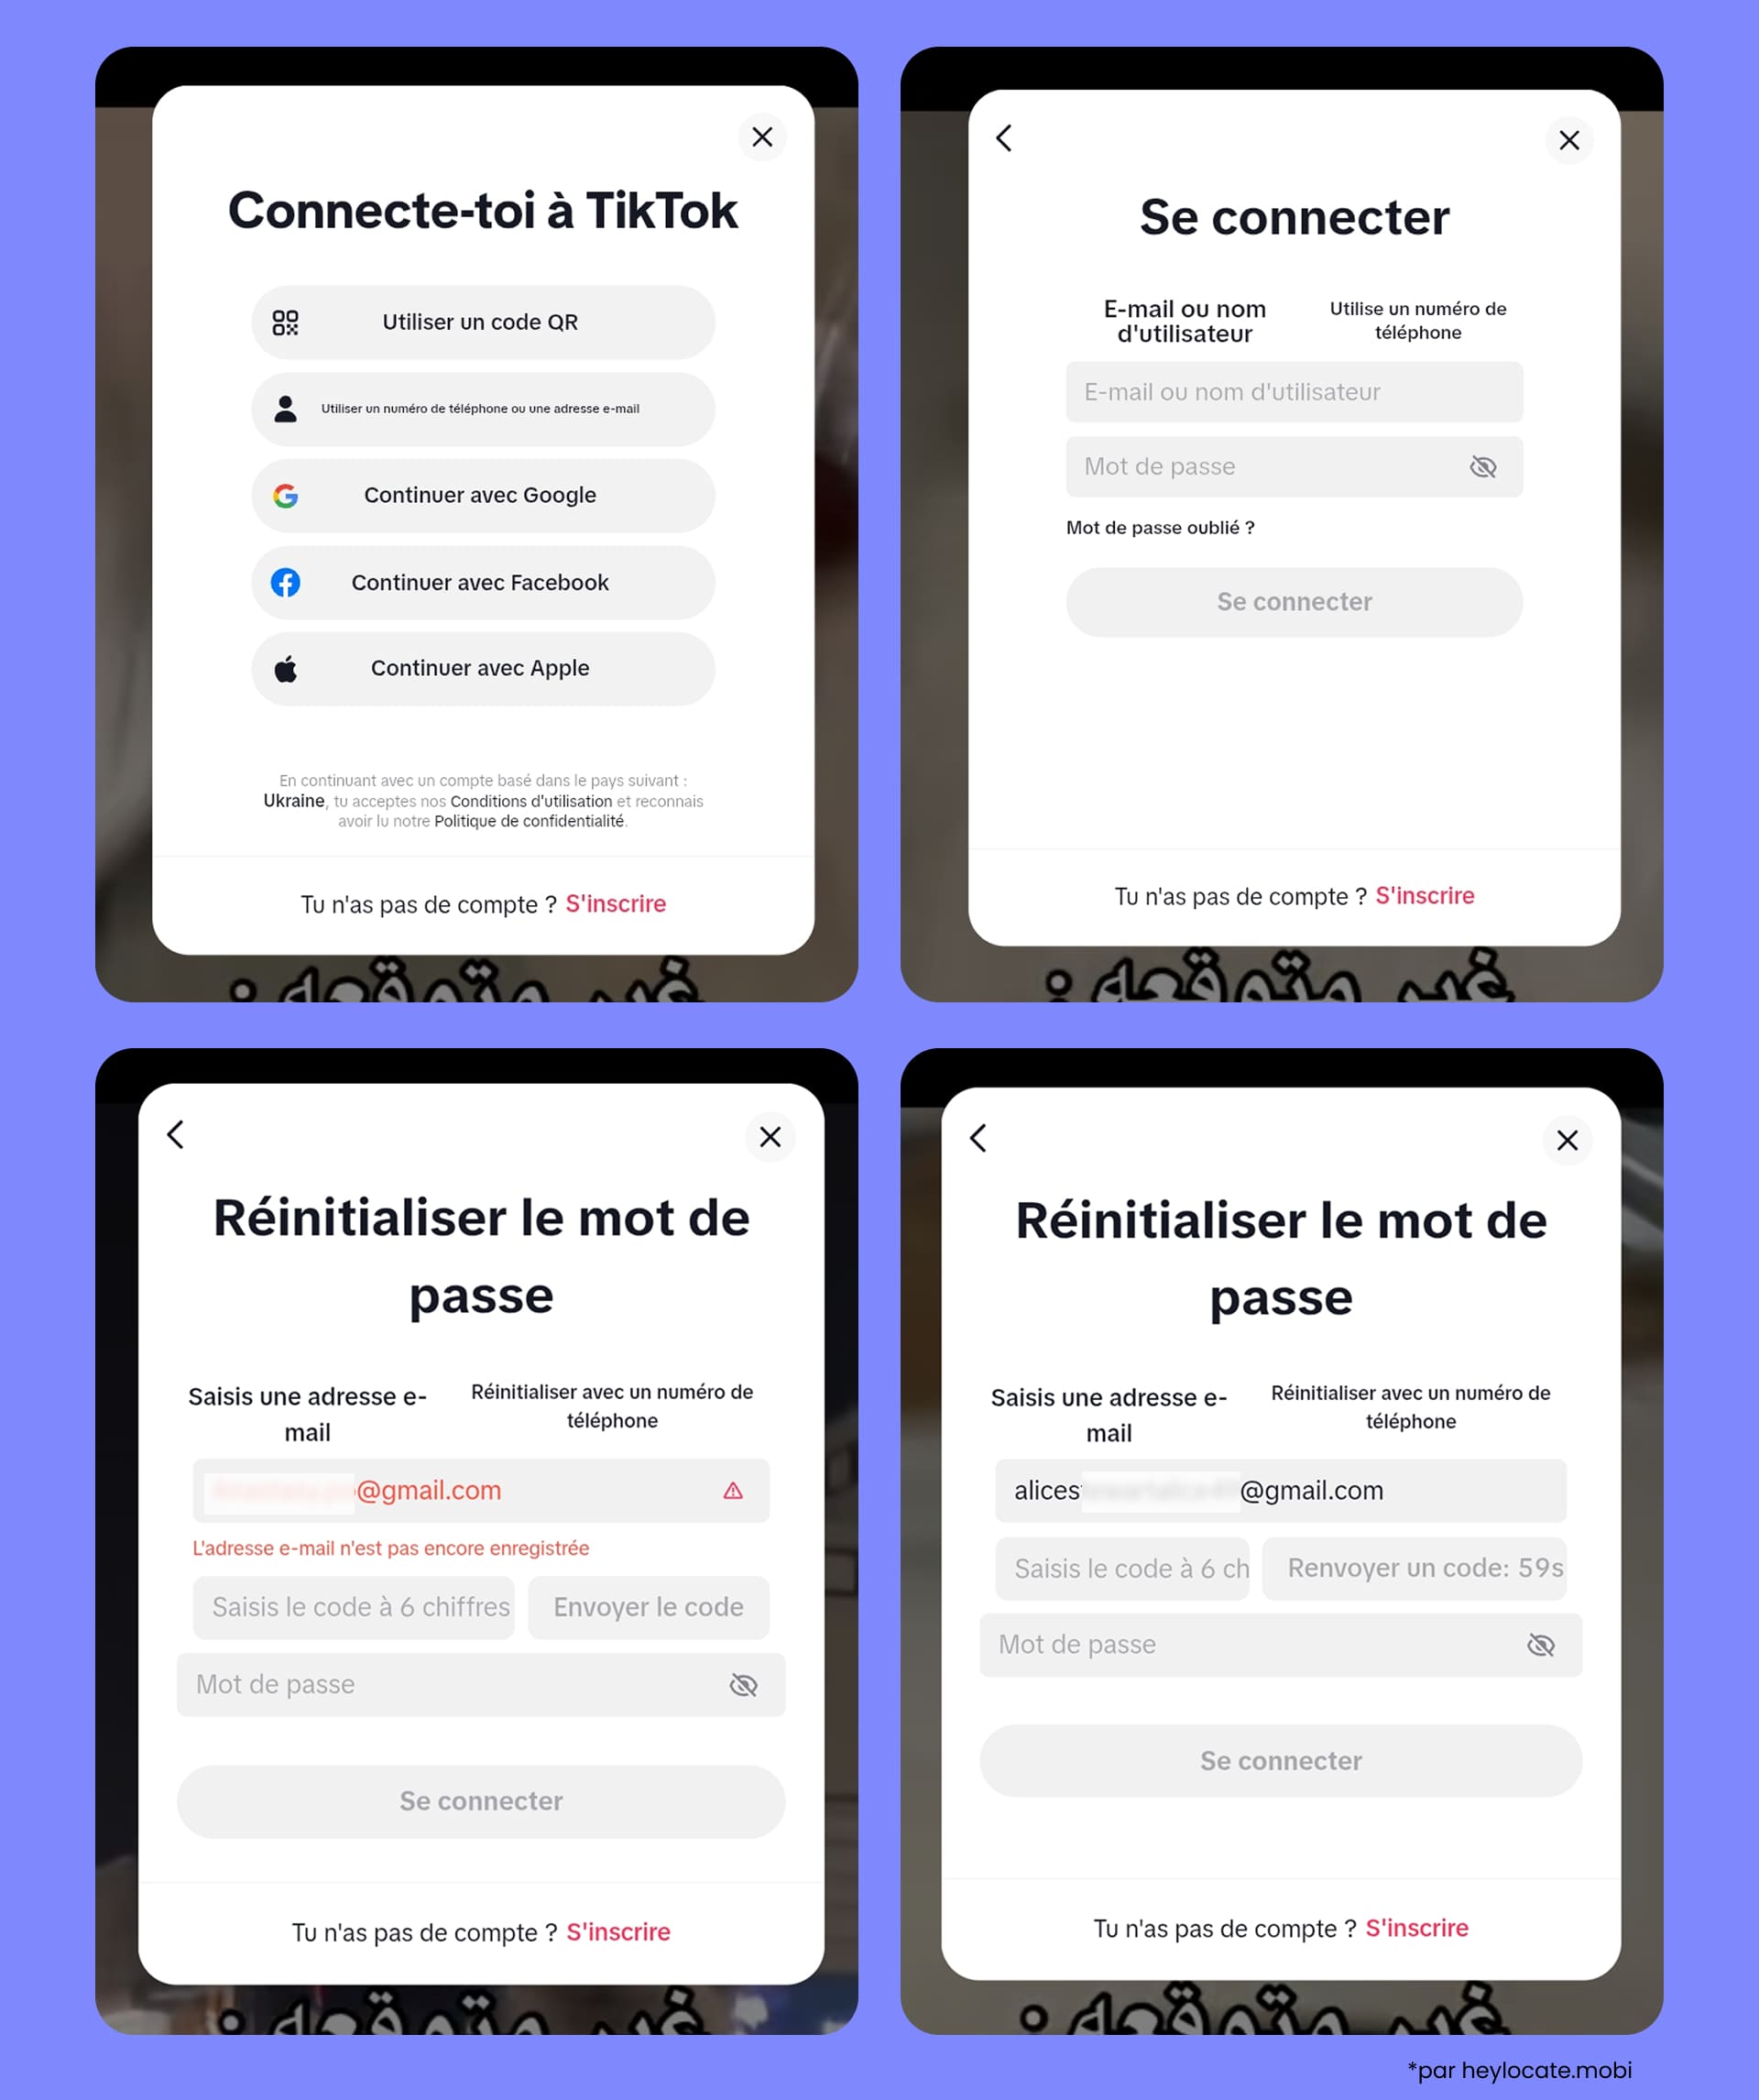
⚠️ Important : Limite éthique : observez uniquement la réponse du serveur. Ne cliquez sur aucun lien de réinitialisation reçu et ne tentez pas d’accéder au compte. Déclencher des réinitialisations de mot de passe sans aller plus loin n’est pas nuisible, mais lancer une véritable prise de contrôle de compte relève de l’accès informatique non autorisé, ce qui est illégal dans pratiquement toutes les juridictions.
Pour la découverte automatisée de comptes, utilisez des outils OSINT qui vérifient de nombreuses plateformes, comme Holehe, Epieos et des services similaires d’investigation par e-mail. Ces plateformes peuvent indiquer si une adresse e-mail semble être enregistrée sur certains services.
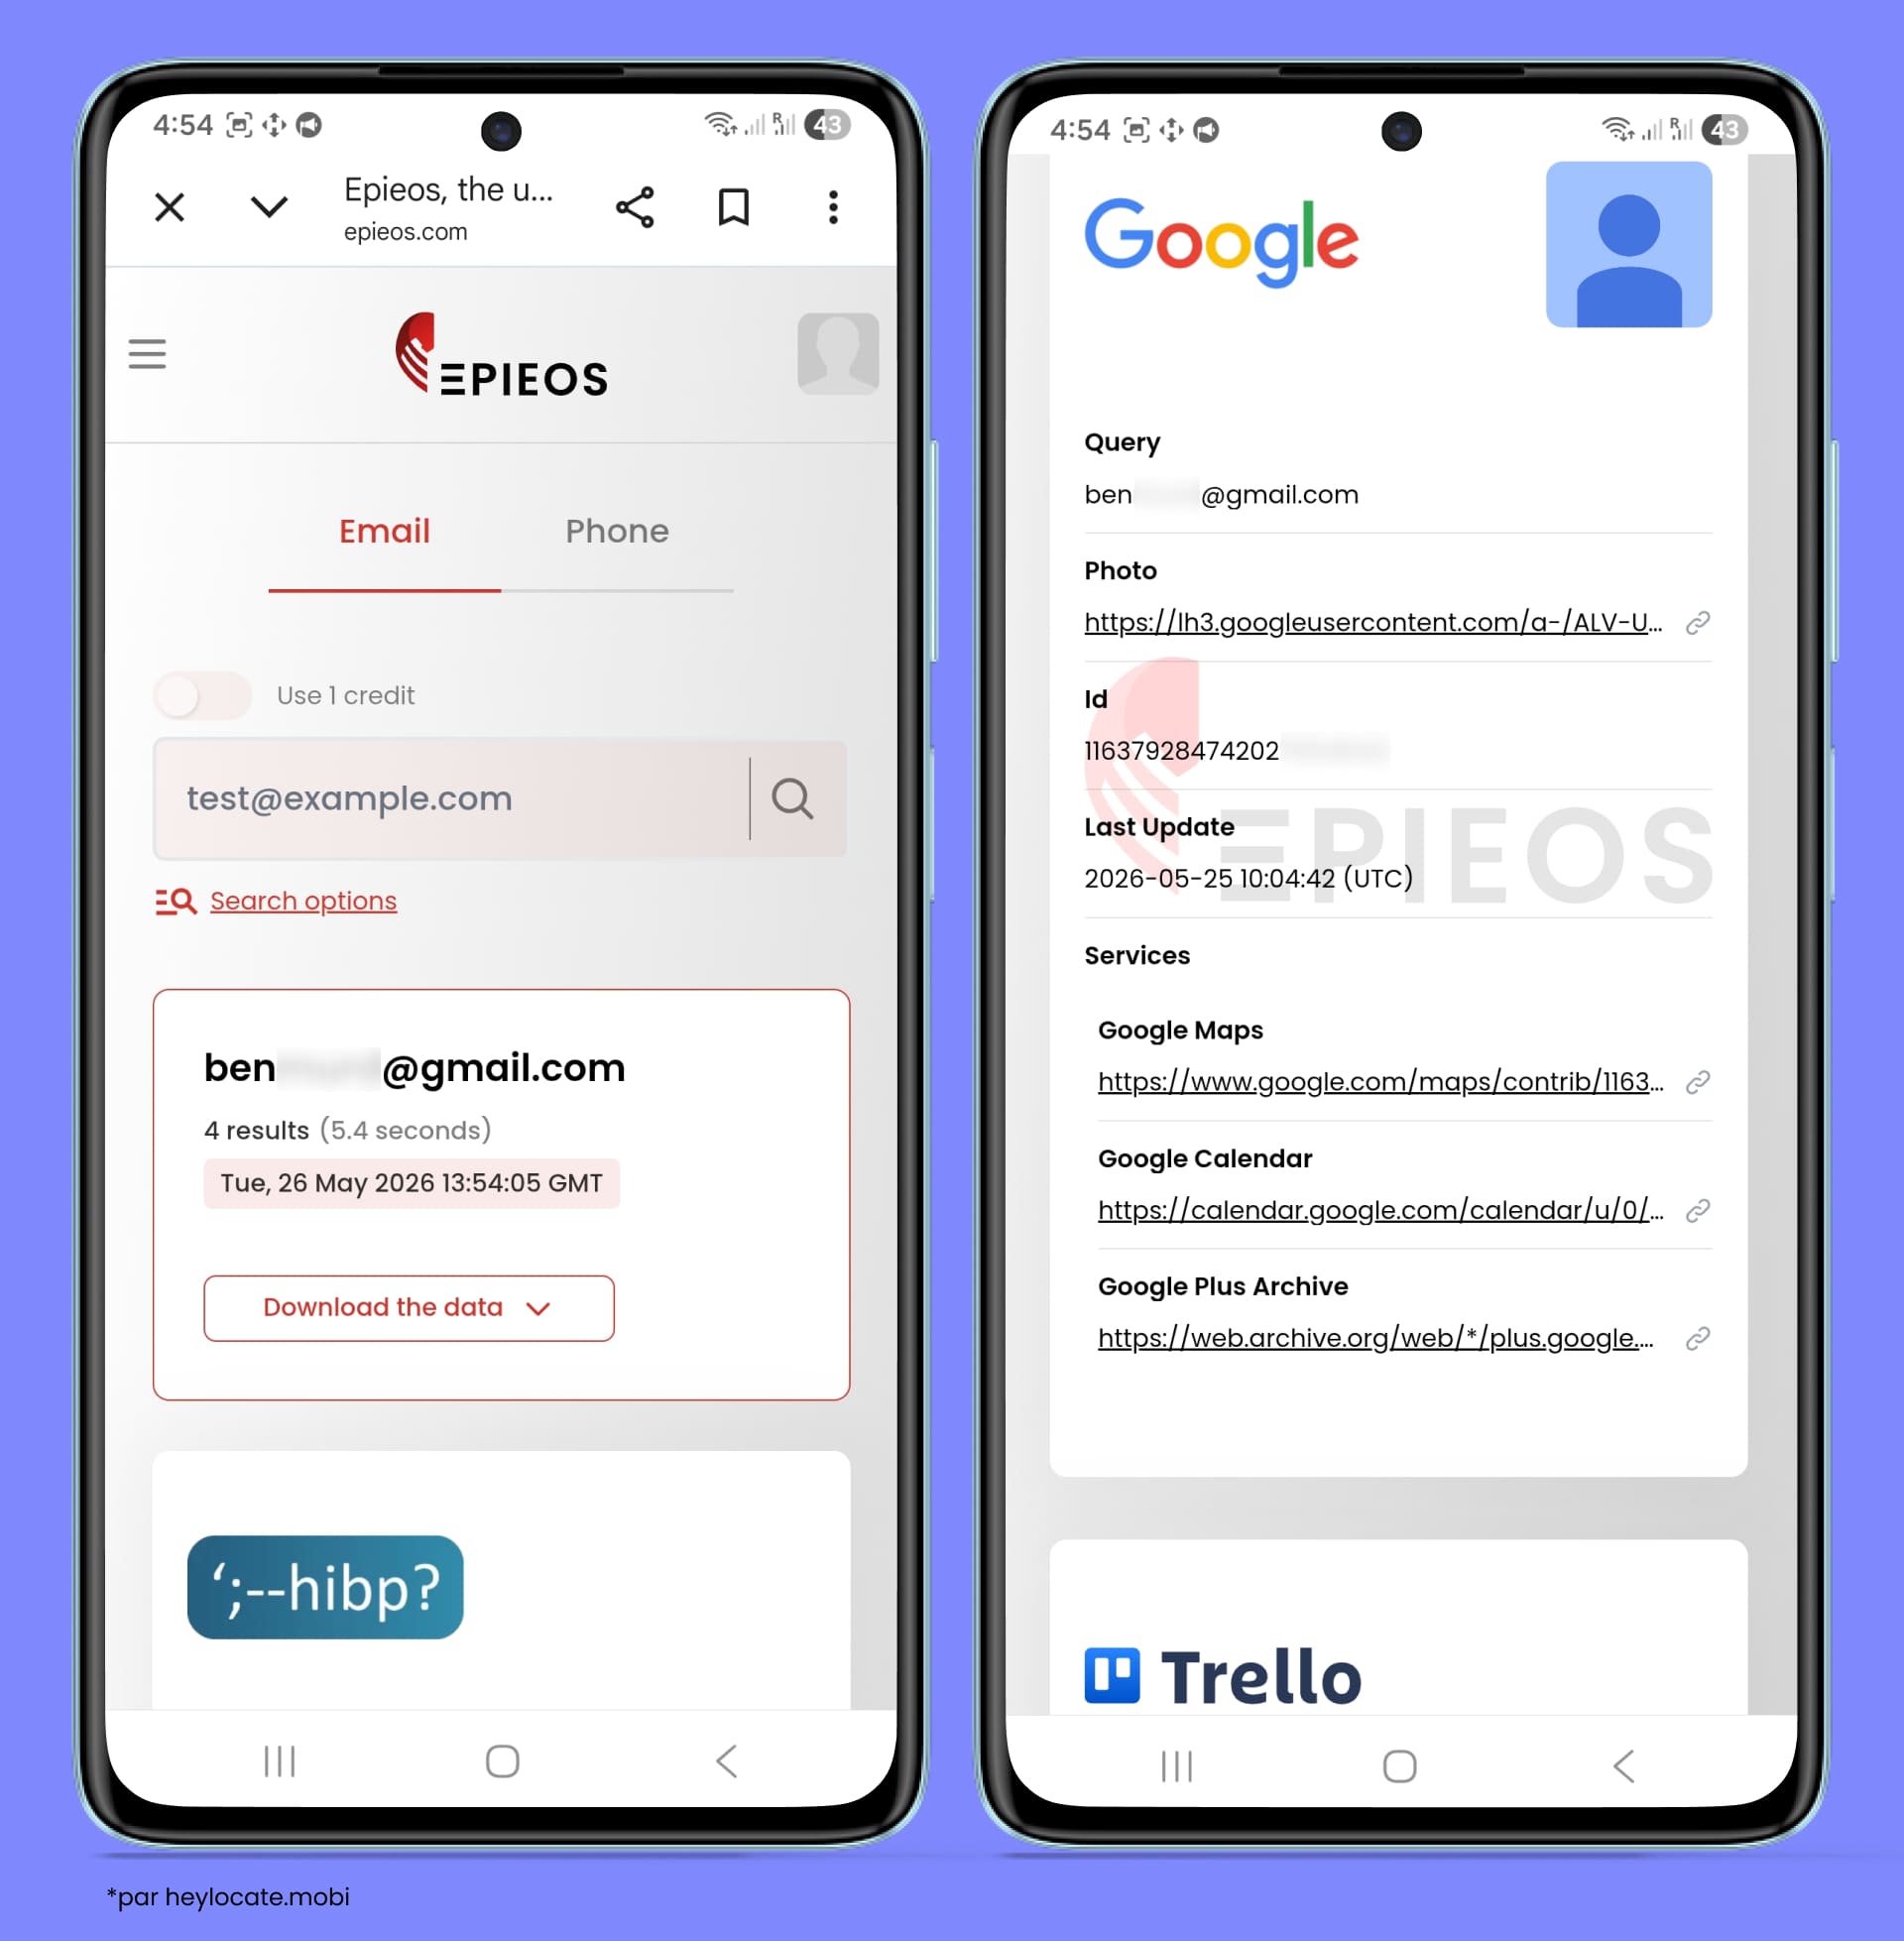
Les outils automatisés peuvent faire gagner du temps, mais leurs résultats doivent tout de même être traités comme des pistes plutôt que comme des preuves absolues. Les réponses des plateformes changent, les limites de débit peuvent affecter les résultats, et les systèmes protecteurs de la confidentialité rendent souvent l’existence d’un compte impossible à confirmer.
Méthode 6. Vérifier les bases de données de fuites de données
Les bases de données de fuites de données peuvent aider à identifier les services où une adresse e-mail est apparue dans des enregistrements précédemment divulgués ou compromis. À des fins OSINT, cela peut fournir des signaux historiques de compte : si une adresse e-mail apparaît dans une fuite liée à une plateforme précise, cela signifie probablement que l’adresse était enregistrée ou stockée par ce service au moment de l’incident.
Cette méthode est particulièrement utile pour retrouver d’anciens comptes, des comptes sur des services qui n’existent plus, des plateformes renommées ou des inscriptions qui peuvent ne plus apparaître dans les résultats de recherche habituels.
Pour rechercher l’adresse e-mail dans une base de notification de fuites, utilisez des services comme Have I Been Pwned, Mozilla Monitor ou des plateformes similaires de vérification de fuites, qui peuvent indiquer si une adresse e-mail est apparue dans des fuites publiques connues.
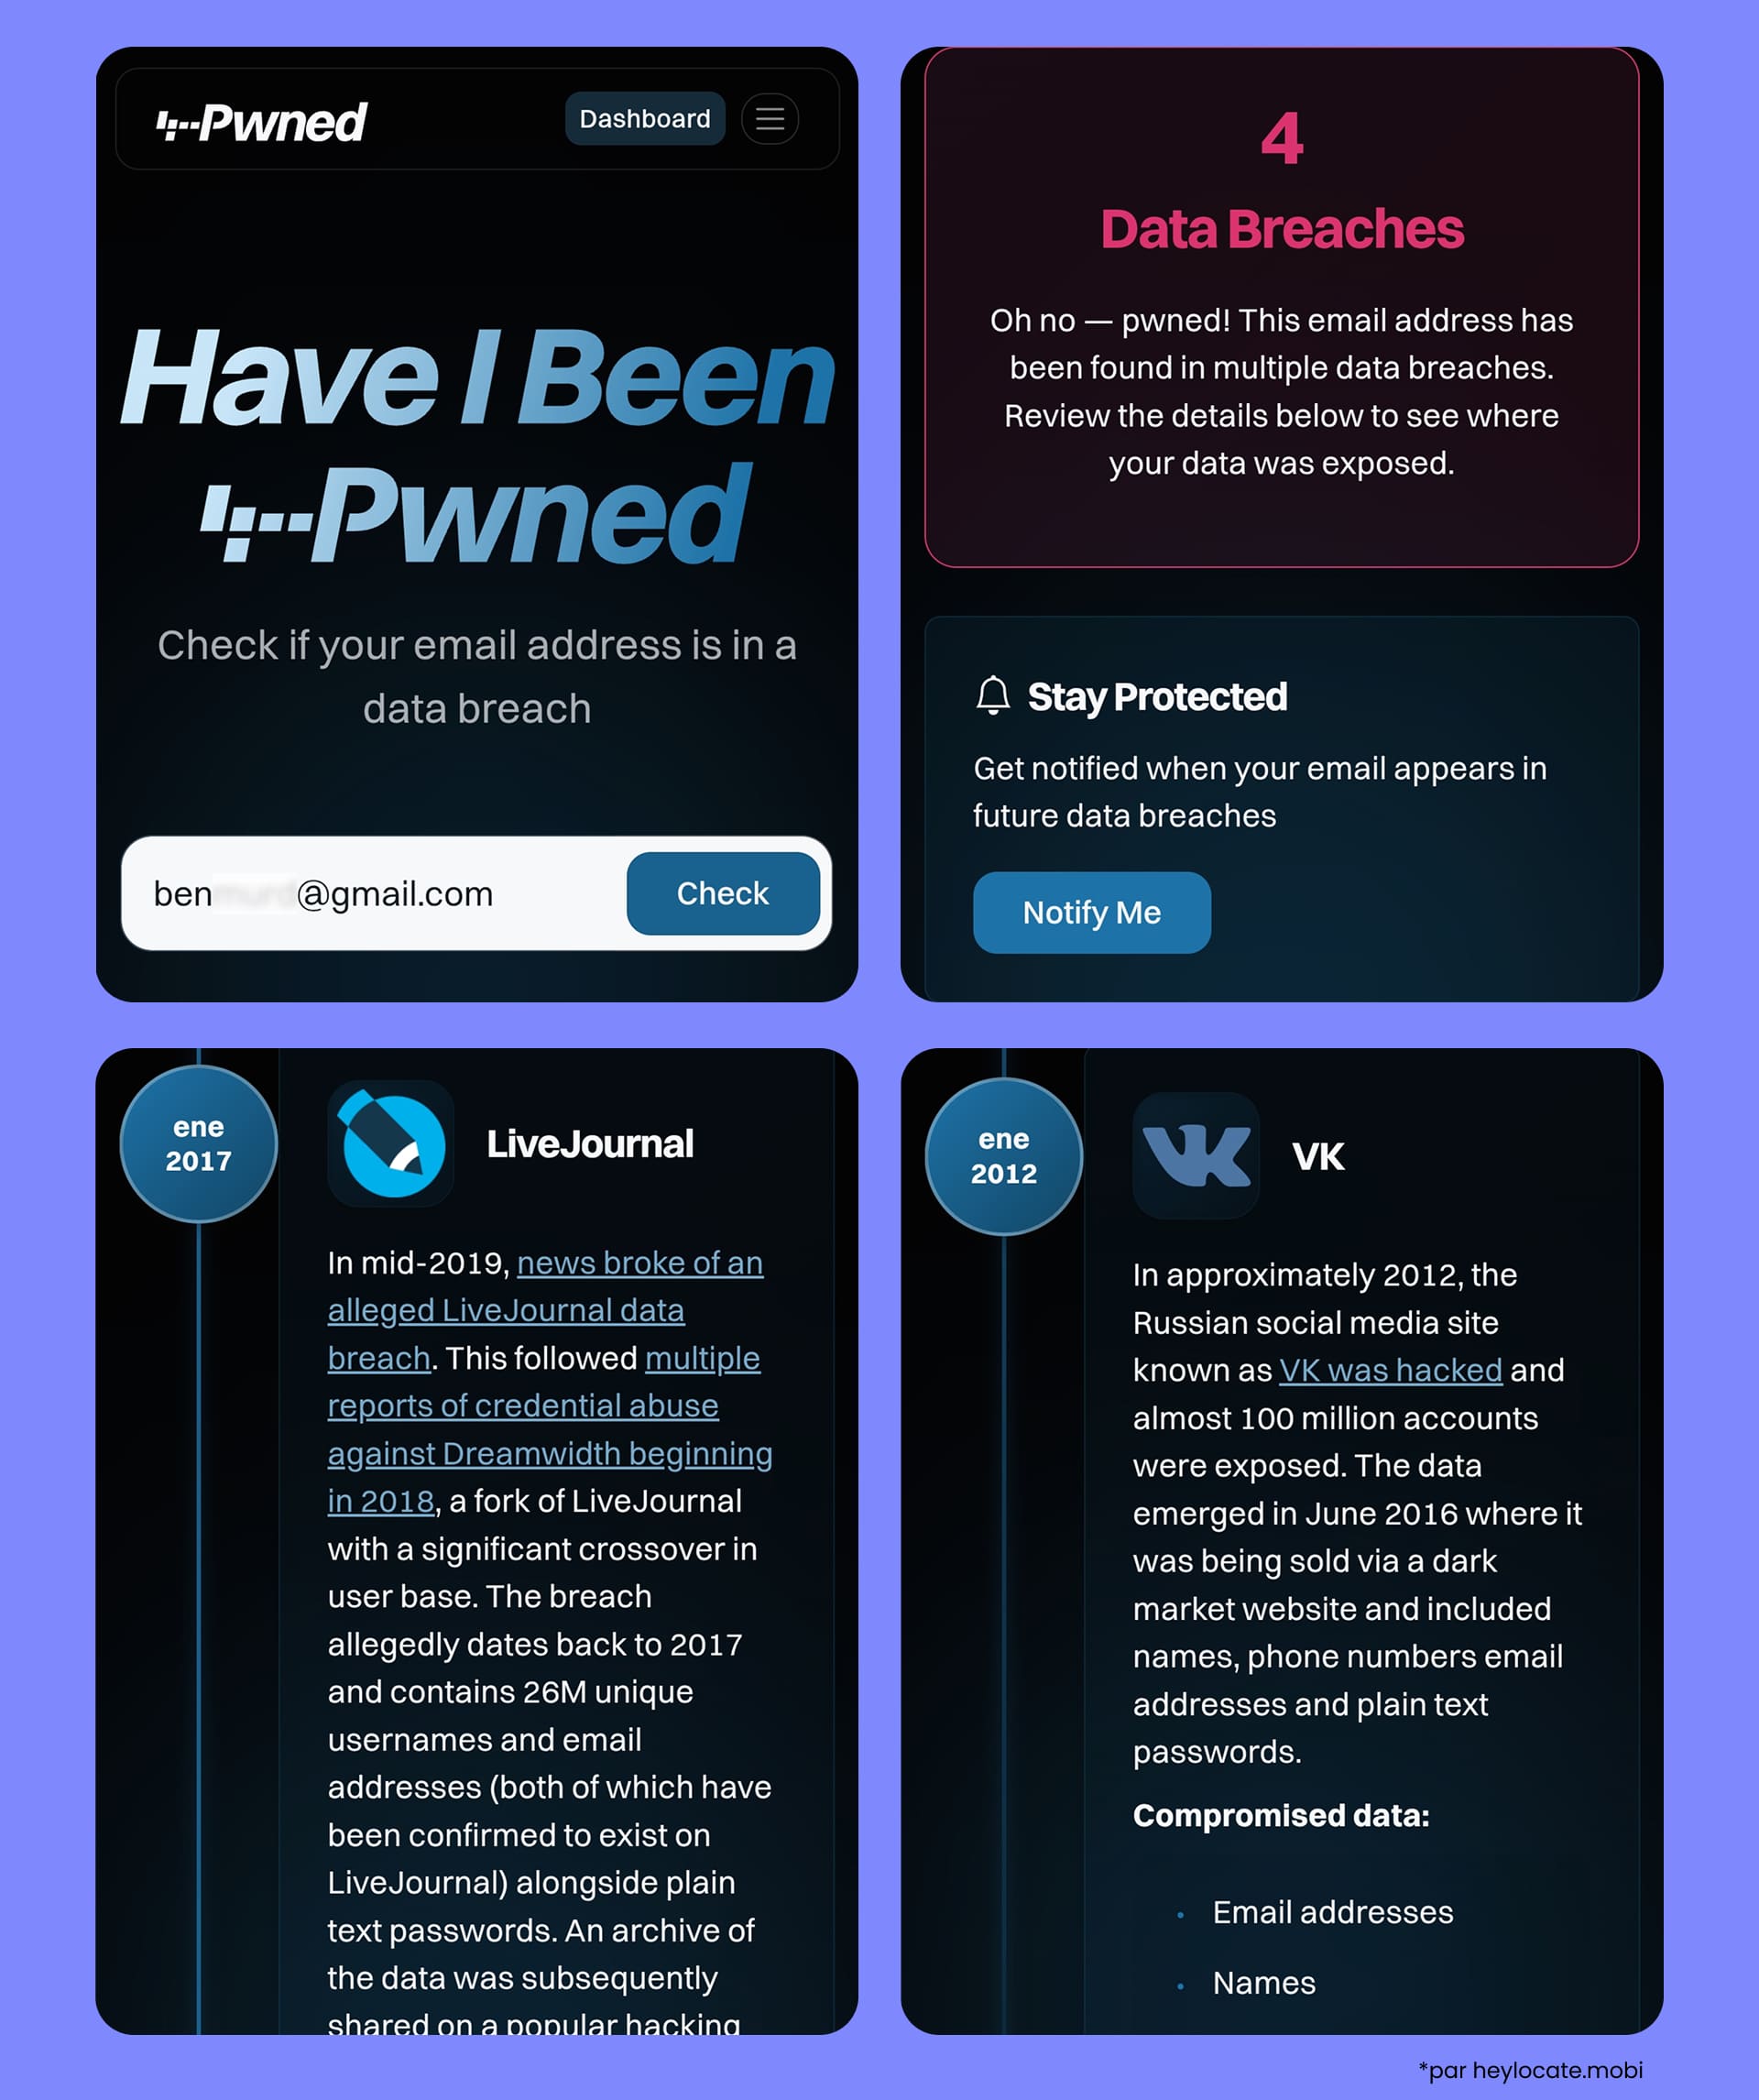
Chaque nom de service renvoyé peut être traité comme une piste historique de compte. Cela ne prouve pas toujours que le compte existe encore, mais cela suggère que l’adresse e-mail était liée à cette plateforme au moment où les données ont été exposées.
Utilisez les résultats de fuite pour établir une liste de plateformes qui méritent une vérification plus poussée via des profils publics, des recherches par nom d’utilisateur, des signaux de récupération de compte ou des recherches directes sur les plateformes.
Limites : Les données de fuite peuvent être obsolètes, dupliquées, mal attribuées ou liées à des services qui ont depuis fermé ou changé de nom. Traitez les résultats comme des pistes d’investigation, et non comme une preuve définitive de la propriété actuelle d’un compte.
Que faire si l’adresse e-mail ne renvoie aucun résultat ?
L’absence de résultats peut signifier que :
- l’adresse e-mail est récente ou rarement utilisée en ligne ;
- la personne utilise des paramètres de confidentialité qui bloquent l’indexation publique ;
- elle utilise une adresse e-mail différente pour chaque plateforme, selon une stratégie d’alias ;
- ou le domaine de l’adresse e-mail est un domaine professionnel ou personnalisé que les agrégateurs gèrent mal.
Essayez la méthode de pivot par nom d’utilisateur et une recherche dans les fuites avant de conclure qu’il n’existe rien.
Tableau comparatif de toutes les méthodes
Le tableau ci-dessous résume les six méthodes de recherche d’email présentées dans ce guide. Utilisez-le pour décider par où commencer selon le temps dont vous disposez, votre niveau d’aisance technique et le type de comptes que vous essayez de trouver.
| Méthode | Coût | Taux de réussite | Idéal pour | Principales limites |
|---|---|---|---|---|
| 1. Opérateurs de moteurs de recherche | Gratuit | 2/5 ★★☆☆☆ Faible à moyen | Forums publics, annuaires, GitHub, sections de commentaires. | Ne trouve que les pages indexées publiquement. Les profils privés restent invisibles. |
| 2. Recherche sur les plateformes sociales | Gratuit | 1/5 ★☆☆☆☆ Faible | Vérification rapide sur les grandes plateformes. | Les changements de confidentialité depuis 2021 ont fortement limité les résultats. Facebook est la seule exception partielle. |
| 3. Outils de recherche inversée d’adresse e-mail | Gratuit + payant | 3/5 ★★★☆☆ Moyen à élevé | Découverte large de profils ; vérifications liées aux rencontres et aux arnaques sentimentales ; rapports d’identité. | Les outils gratuits manquent les profils privés et les applications de rencontres, mais les outils payants compensent cette limite. |
| 4. Recherche par nom d’utilisateur d’e-mail | Gratuit | 4/5 ★★★★☆ Élevé pour les noms d’utilisateur distinctifs | Suivi des noms d’utilisateur entre plateformes ; contournement des paramètres de confidentialité des plateformes ; recherche de profils que la recherche par e-mail manque. | Les noms d’utilisateur courants ou génériques renvoient de nombreux résultats sans rapport. Chaque correspondance doit être vérifiée manuellement. |
| 5. Signaux d’existence de compte | Gratuit | 3/5 ★★★☆☆ Moyen | Confirmation qu’une adresse e-mail est enregistrée sur une plateforme précise ; vérification automatisée sur plusieurs plateformes. | Confirme uniquement l’existence du compte, sans révéler le profil ni son contenu. |
| 6. Bases de données de fuites de données | Gratuit | 2/5 ★★☆☆☆ Faible à moyen | Recherche de comptes historiques ; mise au jour d’anciennes inscriptions ou de plateformes disparues. | Les données sont historiques et ne prouvent pas que les comptes existent actuellement. |
Comment combiner les méthodes pour obtenir les meilleurs résultats
Aucune méthode ne donne une vue complète à elle seule. Les moteurs de recherche, les vérifications de noms d’utilisateur, les signaux d’existence de compte et les bases de données de fuites affichent tous des types d’informations différents. Les résultats les plus solides viennent de la comparaison de ces signaux et de la recherche de recoupements.
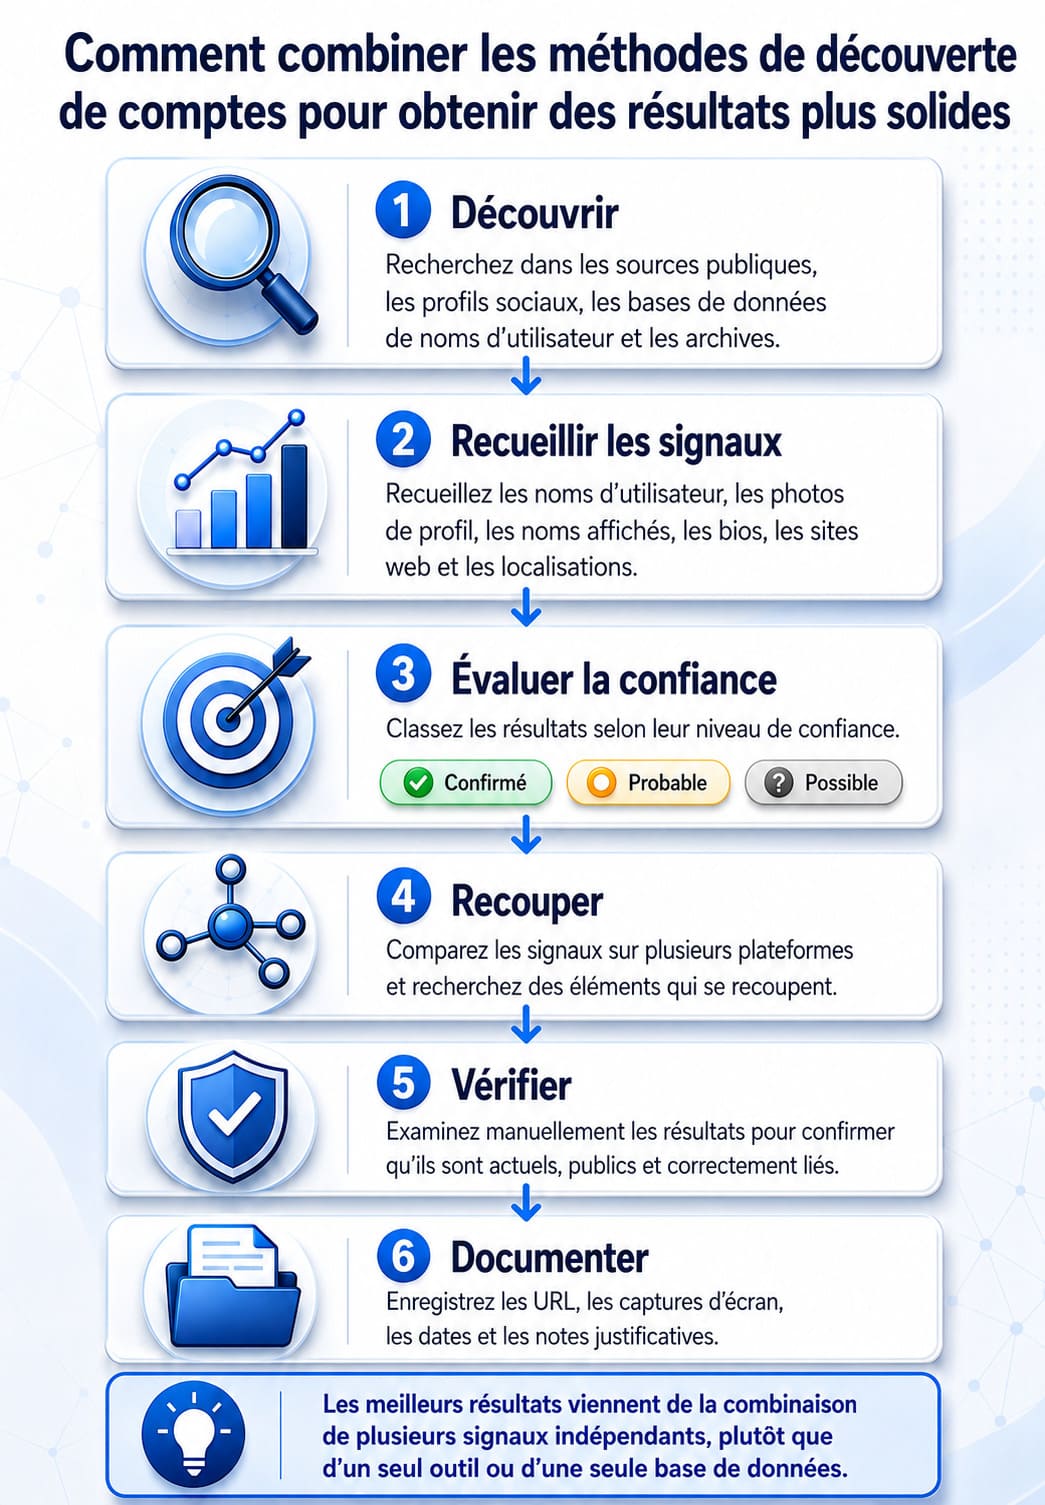
Commencez par une découverte large. Utilisez la recherche publique, les vérifications de profils sociaux, les recherches par nom d’utilisateur et les vérifications d’historique de fuites pour collecter les correspondances possibles.
Ensuite, classez les résultats par niveau de confiance :
- « Confirmé » — l’adresse e-mail, le nom d’utilisateur ou le profil est clairement lié au même compte ou à la même identité publique ;
- « Probable » — plusieurs détails correspondent, comme le même nom d’utilisateur, la même photo de profil, le même nom affiché, le même site web ou la même localisation ;
- « Possible » — le résultat peut être pertinent, mais les preuves à l’appui sont encore insuffisantes.
Puis vérifiez les découvertes par recoupement. Une correspondance de nom d’utilisateur sur une seule plateforme est faible en elle-même, mais le même nom d’utilisateur apparaissant avec le même avatar, la même bio, le même site web ou le même profil lié sur plusieurs plateformes est beaucoup plus solide. Les résultats de fuites peuvent aussi aider à expliquer des liens de compte historiques, même lorsque le profil actuel n’est plus public ou que le service a changé de nom.
Pour un examen plus approfondi, combinez les résultats automatisés avec une vérification manuelle. Les outils automatisés peuvent rapidement faire ressortir des plateformes possibles, mais une vérification manuelle reste nécessaire pour confirmer si un résultat est actuel, public et réellement lié à la personne ou à l’adresse e-mail recherchée.
Documentez les découvertes publiques importantes au moment où vous les trouvez, car les profils peuvent ensuite être modifiés, supprimés ou rendus privés. Enregistrez les URL, captures d’écran, dates et courtes notes expliquant pourquoi chaque résultat a été marqué comme confirmé, probable ou possible.
Cette approche combinée garde le processus organisé et évite de trop dépendre d’un seul outil ou d’une seule base de données. Elle aide aussi à prévenir les faux positifs, surtout avec des noms courants, des noms d’utilisateur réutilisés, d’anciennes données de fuite ou des comptes qui peuvent appartenir à d’autres personnes.
Garde-fous juridiques et éthiques
La recherche inversée d’adresse e-mail se situe dans un espace clairement légal lorsqu’elle est utilisée correctement, et clairement illégal lorsqu’elle ne l’est pas. La légalité dépend presque entièrement du but et de la méthode, et non de l’acte de recherche lui-même.
Cas d’utilisation autorisés
- vérifier l’identité d’une personne avant une transaction financière, une rencontre ou un engagement professionnel, à partir de données accessibles publiquement ;
- journalisme et recherches d’investigation sur des sujets présentant un intérêt public démontrable ;
- recherche en sécurité avec autorisation appropriée, périmètre limité et divulgation responsable ;
- surveillance parentale des comptes d’un enfant mineur dans les juridictions où cela est autorisé ;
- vérification de sécurité personnelle, pour confirmer qu’une personne est bien celle qu’elle prétend être.
Cas d’utilisation juridiquement problématiques
- utiliser les informations trouvées pour harceler, suivre, intimider ou menacer la personne recherchée, ce qui est pénalement répréhensible dans toutes les juridictions, quelle que soit la manière dont les informations ont été obtenues ;
- contexte UE/RGPD : traiter des données personnelles trouvées via une recherche inversée sans base légale au titre de l’article 6 du RGPD. Les employeurs qui vérifient des candidats doivent généralement informer et obtenir le consentement dans la plupart des États membres de l’UE ;
- accéder aux comptes, boîtes de réception ou données d’appareil de la personne sans autorisation : les lois sur la fraude informatique, comme le CFAA aux États-Unis ou le Computer Misuse Act au Royaume-Uni, s’appliquent même si vous avez « seulement regardé » ;
- utiliser les résultats de recherche inversée pour discriminer dans des décisions d’emploi, de logement, de crédit ou d’assurance d’une manière qui enfreint les lois anti-discrimination ;
- scraper des plateformes à grande échelle en violation de leurs conditions d’utilisation, ce qui peut donner lieu à des poursuites distinctes, quelle que soit la nature des données sous-jacentes.
Cet article ne constitue pas un conseil juridique. Les lois varient selon les juridictions, évoluent avec le temps et dépendent de faits précis. Si vous menez une enquête susceptible de déboucher sur une procédure judiciaire, une action civile ou des décisions d’emploi, consultez un avocat qualifié avant de poursuivre.
FAQ
Aucune méthode ni aucun service ne peut garantir à 100 % d’afficher tous les comptes associés à une adresse e-mail. Les outils gratuits recherchent les profils publics. La méthode de pivot par nom d’utilisateur fait souvent ressortir des comptes supplémentaires. Les profils de rencontres et les comptes privés nécessitent des outils payants. Utilisez toutes ces méthodes ensemble.
« Caché » signifie généralement que le profil existe mais n’apparaît pas dans une recherche directe par e-mail, et non qu’il est réellement invisible. L’approche gratuite la plus efficace est le pivot par nom d’utilisateur : extrayez le nom d’utilisateur de l’adresse e-mail et vérifiez-le avec des outils comme WhatsMyName. Les profils qui bloquent la recherche par e-mail ont souvent encore des pages de profil publiques indexées, accessibles par nom d’utilisateur. Complétez cette méthode par une recherche Google du nom d’utilisateur entre guillemets et une vérification dans une base de données de fuites.
Les méthodes gratuites font rarement ressortir des profils de rencontres, car des plateformes comme Tinder, Bumble et Hinge bloquent activement l’indexation publique et la recherche par e-mail. Social Catfish et BeenVerified indexent spécifiquement les plateformes de rencontres et sont les options les plus efficaces pour ce cas d’utilisation.
La plupart des outils de recherche inversée et services OSINT ne préviennent pas la personne concernée. La seule méthode qui comporte un risque de notification consiste à déclencher manuellement un lien de réinitialisation de mot de passe. C’est pourquoi la méthodologie OSINT recommande d’observer uniquement la réponse du serveur, sans jamais cliquer ni aller plus loin.



 Du lundi au dimanche : 5:00am - 8:00pm (PT)
Laisser un commentaire